01
757,5 mil/mês
Plataforma AppSec tudo-em-um que encontra e corrige vulnerabilidades
Revisão de código com IANota editorial: 4.4Freemium+9,6%
Beagle Security registra 38.309 visitas mensais com crescimento de -35,8% mês a mês e preços Freemium, Teste gratuito, Pago, Preço sob consulta. ZeroThreat registra 29.304 visitas mensais com crescimento de -11,2% e preços Grátis.

Pentest com IA agêntica para aplicações web, APIs e GraphQL
Pentest contínuo com IA para apps web e APIs
| Dimensão / Métrica | | |
|---|---|---|
| Domínio oficial | beaglesecurity.com | zerothreat.ai |
| Modelo de preços | Freemium, Teste gratuito, Pago, Preço sob consulta | Grátis |
| Visitas mensais | 38,31 mil (38.309) | 29,3 mil (29.304) |
| Variação de tráfego mensal |
|---|
| -21,32 mil (-35,8%) |
| -3,71 mil (-11,2%) |
| Mercado principal e participação | 🇮🇳 Índia (15,9%) | 🇺🇸 Estados Unidos (37,9%) |
|---|
| Visitas diretas / mês | 8,4 mil | 11,82 mil |
|---|
| Avaliação dos usuários | 4,4 | 4,2 |
|---|
| Plataformas suportadas | Site | Site |
|---|
Pentest com IA agêntica para aplicações web, APIs e GraphQL
Um motor treinado em mais de 350.000 fluxos executa sequências de ataque em várias etapas, semelhantes às humanas, em apps web, APIs e GraphQL.
Você ensina à IA os fluxos únicos da sua aplicação gravando uma sessão real, para que os testes naveguem a lógica real e não apenas os links.
Os achados vêm pontuados por CVSS e OWASP e explicados até o nível de stack e código, com orientações passo a passo em vez de listas de alertas.
Envie vulnerabilidades para Jira, Azure Boards, Slack, Teams ou Postman, ou dispare testes do pipeline de CI/CD conforme as funcionalidades saem.
Pentest contínuo com IA para apps web e APIs
Execute pentests automatizados ilimitados por alvo que imitam fluxos reais de atacante, validando caminhos exploráveis em vez de apenas sinalizar CVEs.
Escaneie áreas autenticadas, lógica de negócio e controles de acesso para expor falhas de BOLA, IDOR e escalonamento de privilégios que scanners de assinatura deixam passar.
Cubra interfaces REST, GraphQL, SOAP e gRPC, descubra APIs ocultas e detecte padrões de ataque específicos de API junto à sua superfície web.
Teste aplicações de produção ao vivo sem interrompê-las e conte com evidências prontas para auditoria e mapeamento contínuo para GDPR, ISO 27001, PCI-DSS e HIPAA.
Plataforma AppSec tudo-em-um que encontra e corrige vulnerabilidades

ProjectDiscovery Neo is an AI-driven offensive security platform that continuously maps your external, internal, cloud and code attack surface, replays every finding against the live target to prove exploitability, then opens fix pull requests and regression tests. It is built by the team behind nuclei, subfinder and httpx.
Plataforma de testes com IA para web, mobile, API e desktop

Testes de segurança de IA e red teaming liderados pelo ataque

Segurança ofensiva nativa de IA: red teaming contínuo, pentests white-box e revisão de PR

testRigor is an agentic AI test automation platform that lets you build end-to-end tests in plain English instead of code. It covers web, mobile, native desktop, API, email, SMS, phone calls, 2FA, and mainframe testing, includes free unlimited Generative AI, and self-heals tests so manual QA teams can automate without engineering help.
Engenheiro de QA com IA agêntica para web, iOS e Android

Plataforma de testes com IA para todo o ciclo de vida do testing
Agentes autónomos de QA com IA que verificam a tua web e app móvel em cada pull request

Equixly is an autonomous penetration testing and AI red teaming platform. Powered by its own AI model, it continuously tests web applications, APIs, GenAI apps, and MCP servers, validating exploits and chaining findings into real attack paths.

Funcionários autônomos de segurança que fazem pentest continuamente

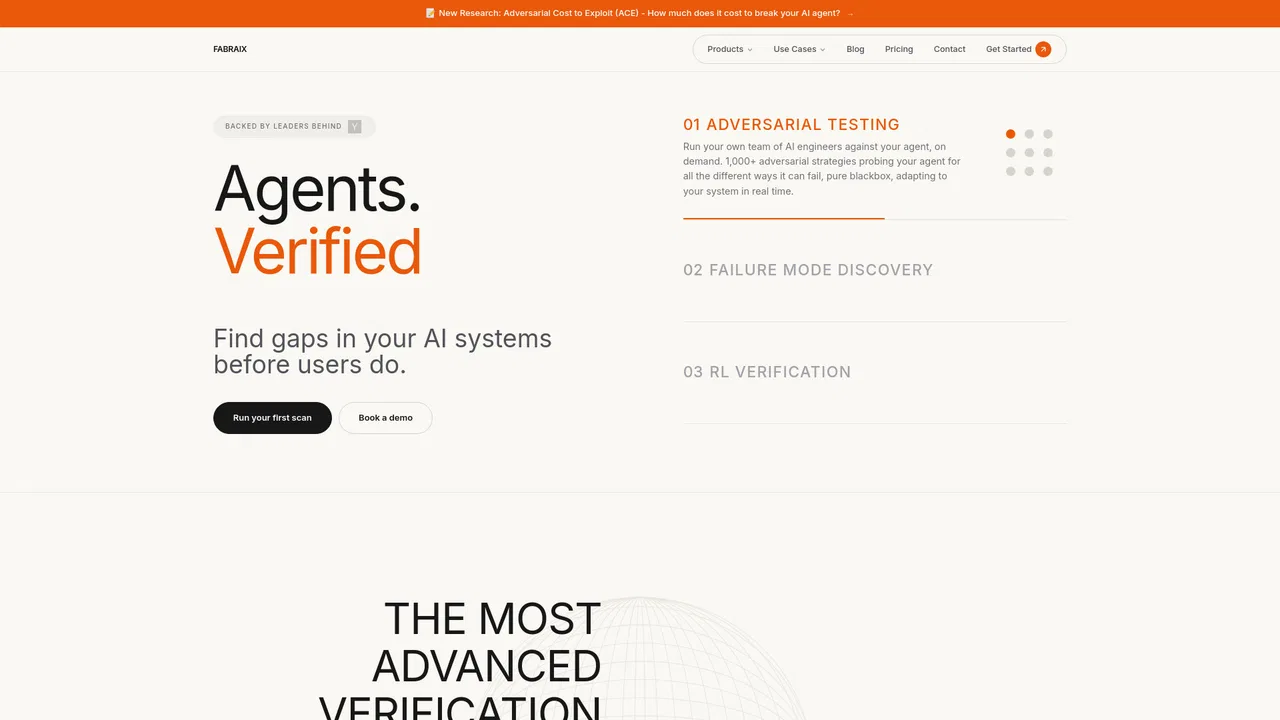
Fabraix is an adversarial-verification platform built around Nyx, an autonomous red-teaming harness that probes your AI agents across security, logic and alignment. It is pure blackbox — no integration or internal access required — and runs 10,000+ adaptive, multi-turn attack strategies in massively parallel simulations to surface the failure modes static benchmarks miss.
Plataforma AppSec tudo-em-um que encontra e corrige vulnerabilidades
ProjectDiscovery Neo is an AI-driven offensive security platform that continuously maps your external, internal, cloud and code attack surface, replays every finding against the live target to prove exploitability, then opens fix pull requests and regression tests. It is built by the team behind nuclei, subfinder and httpx.
Testes de segurança de IA e red teaming liderados pelo ataque
testRigor is an agentic AI test automation platform that lets you build end-to-end tests in plain English instead of code. It covers web, mobile, native desktop, API, email, SMS, phone calls, 2FA, and mainframe testing, includes free unlimited Generative AI, and self-heals tests so manual QA teams can automate without engineering help.
Engenheiro de QA com IA agêntica para web, iOS e Android
Plataforma de testes com IA para todo o ciclo de vida do testing
Agentes autónomos de QA com IA que verificam a tua web e app móvel em cada pull request
Equixly is an autonomous penetration testing and AI red teaming platform. Powered by its own AI model, it continuously tests web applications, APIs, GenAI apps, and MCP servers, validating exploits and chaining findings into real attack paths.
Fabraix is an adversarial-verification platform built around Nyx, an autonomous red-teaming harness that probes your AI agents across security, logic and alignment. It is pure blackbox — no integration or internal access required — and runs 10,000+ adaptive, multi-turn attack strategies in massively parallel simulations to surface the failure modes static benchmarks miss.