01
757,5 k/mois
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Revue de code par IANote de la rédaction : 4.4Freemium+9,6 %

757,5 k/mois+9,6 %
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Freemium
Auditez le code généré par IA : hallucinations, failles de sécurité et bugs avant la mise en production
C'est l'évaluation de notre rédaction, sur 5, et non une moyenne d'avis d'utilisateurs. Les points de vue de cette page sont rédigés par une IA à partir de ce que nous savons du produit. Ce ne sont pas des avis clients.
Selon la télémétrie OpenAITools.app vérifiée le 2026-11-11, aiCode.fail (aicode.fail) est une plateforme d'IA indexée sous Vérificateur par IA générant 0 visites mensuelles avec un delta de trafic mensuel de +0 (0 %). Son marché géographique principal est Global (— de part de trafic), et elle fonctionne selon un modèle tarifaire Essai gratuit, Payant. Les principales alternatives concurrentes par volume mensuel incluent Aikido Security (757,49 k visites/mois), Command Code (2,36 M visites/mois), EarlyAI (4,56 k visites/mois).
A repéré une hallucination de LLM que j'avais ratée.
Top !
Dommage qu'il n'y ait pas de plugin VS Code.
Points de vue synthétisés par IA à partir de l’inspection du site, des tarifs et du comparatif catégoriel — il ne s’agit pas d’avis clients individuels.
Un modèle dédié relit le code généré hors du contexte d'origine du chat, là où les assistants repèrent rarement leurs propres erreurs.
Les audits signalent des schémas sensibles en matière de sécurité, comme la gestion risquée des entrées, des secrets ou des dépendances.
Les résultats pointent une logique suspecte et des défauts probables pour les corriger avant qu'ils ne s'accumulent dans les commits suivants.
Le vérificateur est agnostique au modèle : la sortie de n'importe quel assistant ou agent de code est auditée dans le même espace de travail.
Vous travaillez dans un éditeur Monaco familier et votre code n'est jamais compilé, ce qui garde l'audit léger et rapide.
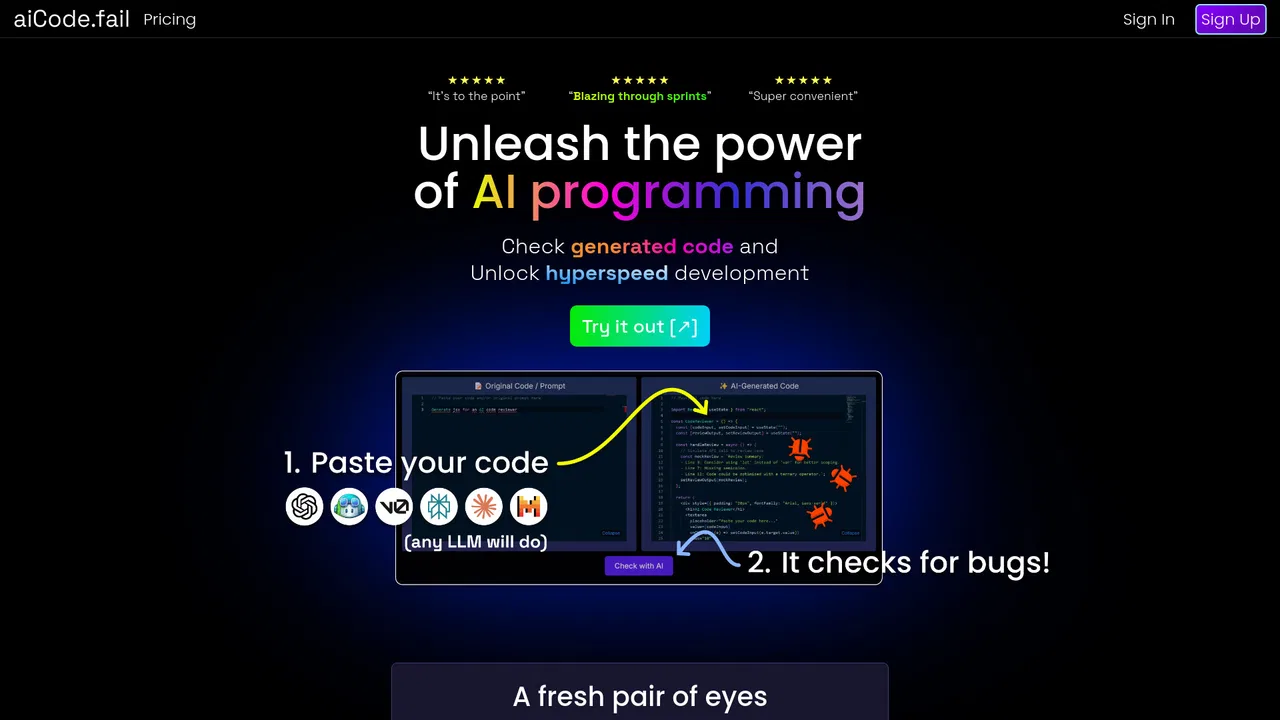
aiCode.fail s'attaque à un échec bien connu : les assistants de code par IA produisent avec assurance du code qui, subtilement, ne fonctionne pas. Comme le modèle qui a écrit un extrait a tendance à ignorer ses propres erreurs, l'outil adopte volontairement une autre approche. Il analyse votre code en dehors du contexte du chat d'origine, ce qui apporte un regard neuf et plus de chances de repérer des contradictions, des API inventées ou des schémas dangereux.
Le flux de travail s'articule autour d'un éditeur Monaco dans le navigateur. Vous collez ou saisissez le code généré, demandez un audit, puis examinez les résultats, regroupés en trois thèmes : détection des hallucinations, exposition de sécurité et aide au débogage. Le service affirme fonctionner avec n'importe quel langage, être compatible avec tous les grands LLM et ne jamais compiler votre code : l'analyse est statique, rien n'a donc besoin d'être compilé ou exécuté avant d'obtenir un retour. Il constitue ainsi un point de contrôle rapide entre la génération du code et sa validation.
La tarification est simple. Une offre gratuite permet d'essayer le vérificateur avec un nombre limité d'audits. Les offres payantes suppriment cette limite : l'offre annuelle est annoncée autour de 5 $ par mois avec 40 % d'économie par rapport au mensuel, et l'offre mensuelle autour de 9 $ par mois, toutes deux incluant un essai de 14 jours et la copie instantanée des résultats. Le produit est présent sur Product Hunt et cible les développeurs qui s'appuient sur des assistants IA pendant leurs sprints.
Auditez rapidement un extrait tout juste produit par un assistant avant de le valider et de bâtir dessus.
Collez du code généré inconnu pour repérer des fonctions inventées, des schémas dangereux et des erreurs de logique lors de la revue de modifications.
Auditez les exemples d'intégration suggérés par l'assistant pour détecter les validations manquantes ou les valeurs par défaut non sûres avant la production.
Ajoutez un audit automatique du code IA à votre flux de travail pour réduire le temps consacré aux défauts évitables pendant les sprints.
Comparaison télémétrique côte à côte des outils d'IA concurrents dans la même catégorie principale
| Rang | Outil d'IA | Visites mensuelles | Croissance mensuelle | Part du trafic direct | Tarifs | Face à face |
|---|---|---|---|---|---|---|
| ● | aiCode.fail | 0 | 0 % | — | Essai gratuit, Payant | Actuel |
| 1 | Aikido Security | 757,49 k | +9,6 % | 40% direct | Freemium | vs Aikido Security |
| 2 | Command Code | 2,36 M | -12,1 % | 74% direct | Freemium, Tarifs sur demande | vs Command Code |
| 3 | EarlyAI | 4,56 k | +9,2 % | 39% direct | Freemium, Payant | vs EarlyAI |
| 4 | CodeReviewBot.AI | 2,52 k | +97,1 % | 40% direct | Freemium, Essai gratuit, Payant, Tarifs sur demande | vs CodeReviewBot.AI |
| 5 | CodeThreat | 674 | -70,5 % | 41% direct | Freemium, Tarifs sur demande | vs CodeThreat |
| 6 | Hacktron | 125,53 k | -40,9 % | 28% direct | Freemium, Payant, Tarifs sur demande | vs Hacktron |
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités

L'agent de codage IA qui apprend votre style
L'agent de codage IA qui apprend votre style
Trouvez les bugs, obtenez des Fix PRs et consultez les preuves de vérification avant chaque release
Trouvez les bugs, obtenez des Fix PRs et consultez les preuves de vérification avant chaque release

Revue de code par IA automatisée pour chaque pull request GitHub
Revue de code par IA automatisée pour chaque pull request GitHub
Un SAST natif IA qui analyse vos pull requests et réduit le bruit des faux positifs
Un SAST natif IA qui analyse vos pull requests et réduit le bruit des faux positifs

Sécurité offensive native IA : red teaming continu, pentests white-box et revue de PR

Une revue de code IA qui comprend toute votre base de code
Une revue de code IA qui comprend toute votre base de code

L’orchestration d’agents pour tout le cycle de développement logiciel
L’orchestration d’agents pour tout le cycle de développement logiciel

Le cerveau de sécurité qui maintient les agents de code IA dans vos règles
Le cerveau de sécurité qui maintient les agents de code IA dans vos règles

32 scanners de sécurité en une seule passe DevSecOps filtrée par IA
32 scanners de sécurité en une seule passe DevSecOps filtrée par IA

Une couche d'intelligence qui sécurise le code généré par l'IA
Une couche d'intelligence qui sécurise le code généré par l'IA

Tests d'intrusion par IA agentique pour applications web, API et GraphQL
Tests d'intrusion par IA agentique pour applications web, API et GraphQL