01
757,5 k/mois
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Revue de code par IANote de la rédaction : 4.4Freemium+9,6 %

757,5 k/mois+9,6 %
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Freemium
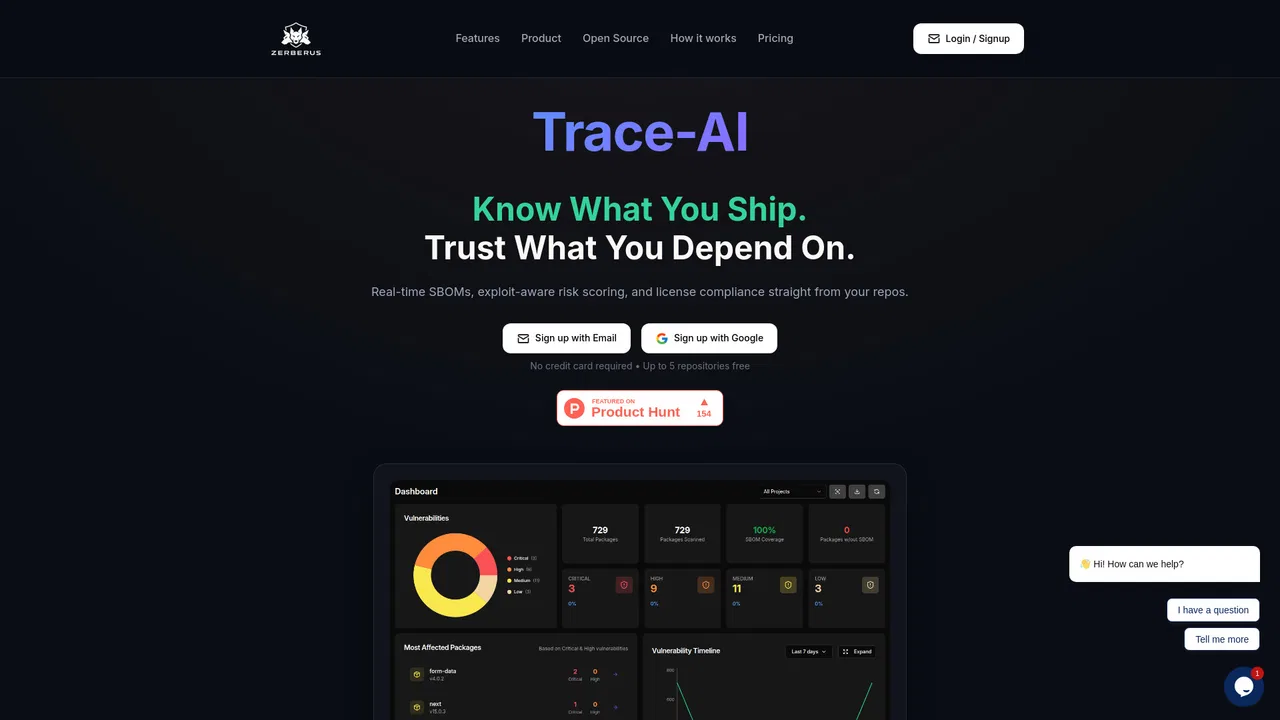
Sachez ce que vous livrez — SBOM en temps réel et sécurité de la chaîne d'approvisionnement consciente des exploits
C'est l'évaluation de notre rédaction, sur 5, et non une moyenne d'avis d'utilisateurs. Les points de vue de cette page sont rédigés par une IA à partir de ce que nous savons du produit. Ce ne sont pas des avis clients.
Selon la télémétrie OpenAITools.app vérifiée le 2026-11-11, Trace-AI (trace-ai.dev) est une plateforme d'IA indexée sous Outils de développement IA générant 0 visites mensuelles avec un delta de trafic mensuel de -370 (-100 %). Son marché géographique principal est Global (— de part de trafic), et elle fonctionne selon un modèle tarifaire Freemium. Les principales alternatives concurrentes par volume mensuel incluent Aikido Security (757,49 k visites/mois), Beagle Security (38,31 k visites/mois), Detecting-AI.com (505,15 k visites/mois).
Génération de SBOM nickel sur nos repos.
Enfin un outil qui filtre les fausses alertes.
Points de vue synthétisés par IA à partir de l’inspection du site, des tarifs et du comparatif catégoriel — il ne s’agit pas d’avis clients individuels.
Produit des listes de composants logicielles précises en CycloneDX et SPDX depuis la CI, en suivant en continu les dépendances directes et transitives.
Va au-delà des simples listes de CVE en priorisant les vulnérabilités réellement exploitées, avec un contexte complet pour la remédiation.
Identifie instantanément les licences GPL, LGPL et autres copyleft, avec une bibliothèque de politiques évitant les surprises lors des revues juridiques.
Suit les API, SDK, échéances de SLA et historiques de fuites aux côtés des dépendances de code, réunissant le risque tiers au même endroit.
Mappe les données SBOM aux contrôles ISO 27001, SOC 2, PCI-DSS, HIPAA et RGPD et exporte des rapports CycloneDX, SPDX ou JSON.
Trace-AI répond à une question faussement simple : que contient réellement le logiciel que vous livrez ? En se connectant à un dépôt GitHub ou GitLab, la plateforme construit une liste de composants logicielles constamment mise à jour au format CycloneDX ou SPDX, couvrant les dépendances directes et transitives. Comme le SBOM s'actualise au rythme du code, les équipes travaillent toujours sur un inventaire à jour plutôt que sur un instantané obsolète.
Plutôt que de déverser chaque CVE dans un tableau de bord, Trace-AI applique une notation de risque consciente des exploits. Elle croise les renseignements sur les menaces afin de faire remonter d'abord les vulnérabilités réellement exploitées, tandis que les alertes à faible signal restent en arrière-plan. Outre les données de vulnérabilité, la plateforme suit la répartition des licences — signalant immédiatement les licences copyleft telles que GPL et LGPL — et surveille les fournisseurs, API, SDK et échéances de SLA, plaçant ainsi le risque tiers aux côtés du risque lié au code.
Le produit est conçu dans un souci de transparence. Sa logique de classification, ses contrôles policy-as-code et sa configuration de notation de risque sont publiés sous forme de modèle open source (ZSBOM), afin que les équipes de sécurité puissent auditer ou forker les règles. Trace-AI est proposé en freemium, les 5 premiers dépôts étant gratuits, et exporte des preuves mappées à des référentiels comme ISO 27001 et SOC 2.
Remplacez les listes massives de CVE par une vue classée des vulnérabilités réellement exploitables et concentrez le temps de remédiation là où il compte.
Reliez Trace-AI à GitHub ou GitLab pour que chaque build produise un SBOM à jour et un tableau de bord de posture de sécurité en direct.
Exportez des preuves policy-as-code mappées aux contrôles ISO 27001 et SOC 2, réduisant la préparation d'audit à base de tableurs.
Surveillez les API, SDK, échéances de SLA et historiques de fuites pour gérer le risque fournisseur dans le même flux que le risque de dépendances.
Comparaison télémétrique côte à côte des outils d'IA concurrents dans la même catégorie principale
| Rang | Outil d'IA | Visites mensuelles | Croissance mensuelle | Part du trafic direct | Tarifs | Face à face |
|---|---|---|---|---|---|---|
| ● | Trace-AI | 0 | -100 % | — | Freemium | Actuel |
| 1 | Aikido Security | 757,49 k | +9,6 % | 40% direct | Freemium | vs Aikido Security |
| 2 | Beagle Security | 38,31 k | -35,8 % | 22% direct | Freemium, Essai gratuit, Payant, Tarifs sur demande | vs Beagle Security |
| 3 | Detecting-AI.com | 505,15 k | +493 % | 15% direct | Freemium, Payant | vs Detecting-AI.com |
| 4 | Binarly | 5,81 k | -23,7 % | 39% direct | Tarifs sur demande | vs Binarly |
| 5 | Confident AI | 83,4 k | -3,3 % | 35% direct | Freemium, Payant, Tarifs sur demande | vs Confident AI |
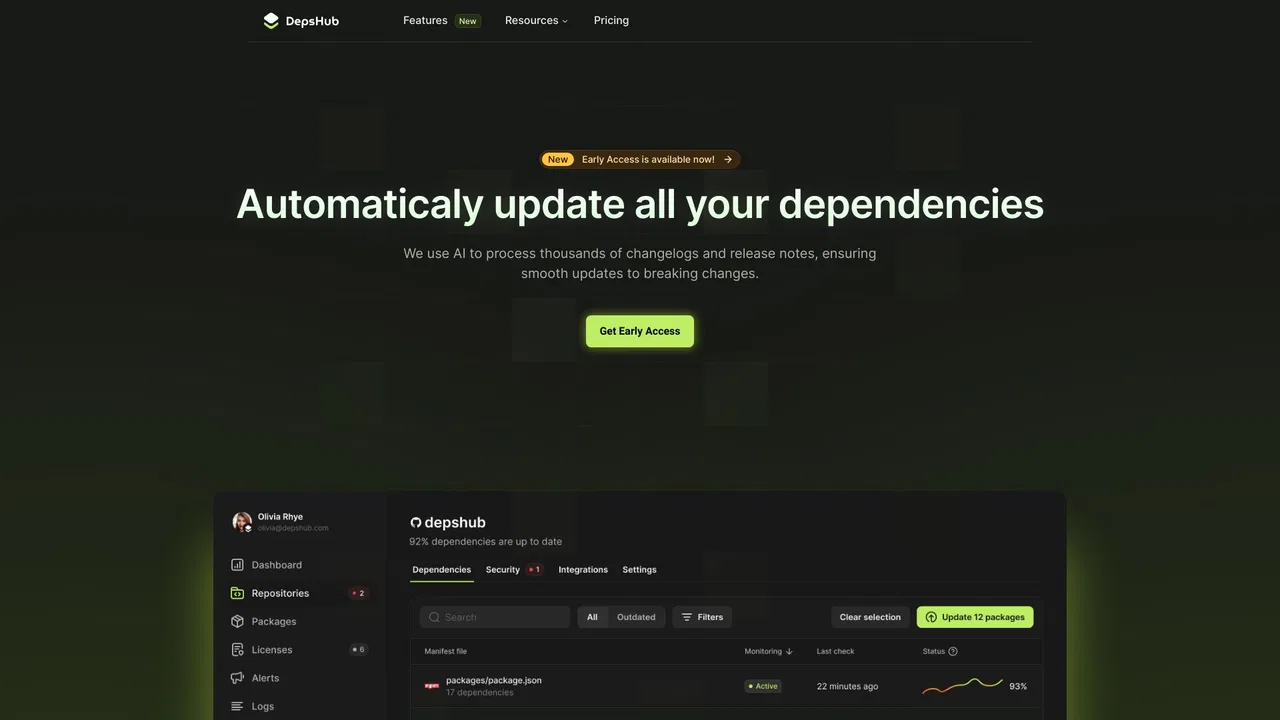
| 6 | DepsHub | 2,74 k | +27,7 % | 39% direct | Freemium | vs DepsHub |
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités

Tests d'intrusion par IA agentique pour applications web, API et GraphQL
Tests d'intrusion par IA agentique pour applications web, API et GraphQL
Un détecteur d'IA qui montre les preuves, pas seulement le score
Un détecteur d'IA qui montre les preuves, pas seulement le score

Une sécurité au niveau binaire pour vos logiciels et firmwares livrés

Uniformiser l'évaluation, l'observabilité et le red teaming LLM dans toute l'organisation
Uniformiser l'évaluation, l'observabilité et le red teaming LLM dans toute l'organisation
Mises à jour de dépendances, conformité des licences et analyse de sécurité automatisées
Mises à jour de dépendances, conformité des licences et analyse de sécurité automatisées

Tests de sécurité IA et red teaming menés par l'attaque
Tests de sécurité IA et red teaming menés par l'attaque
Pentesting continu propulsé par l'IA pour apps web et API
Pentesting continu propulsé par l'IA pour apps web et API

Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.
Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.

Gratuit / Open sourceObservabilité, évaluation et amélioration continue des agents pour l'IA en production
Gratuit / Open sourceObservabilité, évaluation et amélioration continue des agents pour l'IA en production
Gratuit / Open sourceModelScope (魔搭社区) is an open-source AI community and model service platform that hosts thousands of pretrained models, datasets, and ready-to-run demos, backed by Alibaba Cloud infrastructure.
Gratuit / Open sourceModelScope (魔搭社区) is an open-source AI community and model service platform that hosts thousands of pretrained models, datasets, and ready-to-run demos, backed by Alibaba Cloud infrastructure.
GPTZero is an AI detection platform for identifying machine-generated text. It combines a text detector with a Chrome extension, a plagiarism checker, writing-process verification, and educator-focused classroom tools.
GPTZero is an AI detection platform for identifying machine-generated text. It combines a text detector with a Chrome extension, a plagiarism checker, writing-process verification, and educator-focused classroom tools.