2.9만/월
전화번호와 가입 검증을 위한 온보딩·신뢰 인프라
유료
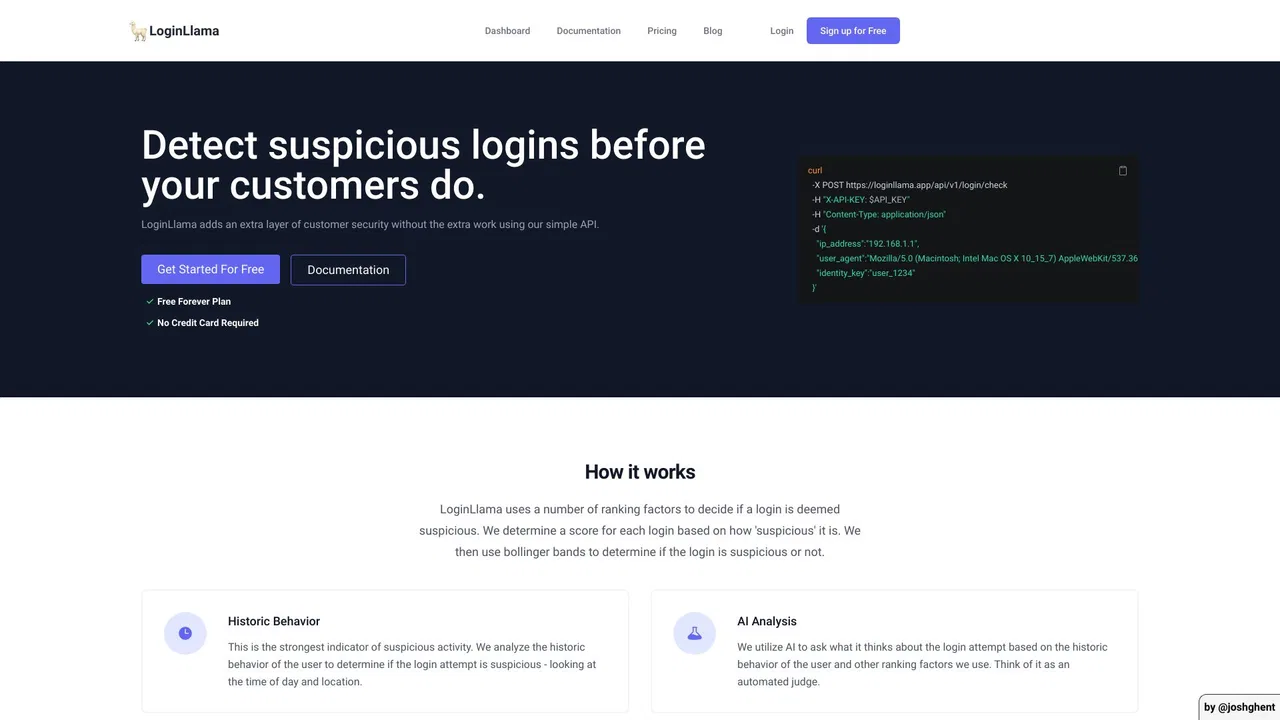
모든 로그인을 계정 탈취 위험으로 평가하고 실제 사용자에게 알림
에디터가 매긴 5점 만점 평가이며, 사용자 평점의 평균이 아닙니다. 이 페이지의 관점들은 제품 정보를 바탕으로 AI가 정리한 것이며, 실제 사용자 후기가 아닙니다.
2026-11-11에 검증된 OpenAITools.app 텔레메트리에 따르면, LoginLlama(loginllama.app)은(는) AI API에 색인된 AI 플랫폼으로 월 227회 방문을 기록 중이며, 전월 대비 트래픽 변화량은 -814(-78.2%)입니다. 주요 지리적 시장은 튀르키예(트래픽 점유율 100%)이며, 무료+유료 가격 모델로 운영됩니다. 월간 트래픽 기준 주요 경쟁 대안으로는 Prelude Verify (월 2.88만회 방문), Greip (월 4.44만회 방문), AI or Not (월 37.59만회 방문) 등이 있습니다.
의심스러운 로그인을 바로 잡아내서 보안성이 확 올라갔어요.
연동하기 너무 편합니다.
실제 사이트 점검, 요금 구조, 동일 카테고리 기준을 바탕으로 AI가 재구성한 참고 관점이며 개별 실사용자의 후기가 아닙니다.
자체 비밀번호 검증 후 API를 호출하면 세션을 생성하기 전에 0~10점의 위험 점수와 그 근거가 되는 구체적 사유를 받습니다.
각 로그인은 사용자 이력과 Tor, Mullvad, Spamhaus, FireHOL에서 온 27만 개 이상의 IP 주소·대역에 대조되어 기록하고 설명할 수 있는 명명된 위험 코드를 생성합니다.
로그인이 의심스러울 때 브랜드가 적용된 알림 이메일을 자동 발송해 실제 사용자가 빠르게 비밀번호를 재설정할 수 있습니다. 템플릿과 전달률 체계를 직접 구축할 필요가 없습니다.
Node.js, Python, PHP 공식 패키지와 Better Auth, Clerk, Auth.js용 즉시 적용 연동을 제공해 대부분의 팀이 한 번의 호출로 기존 로그인 경로에 추가할 수 있습니다.
LoginLlama는 세션에 전혀 관여하지 않으며, 서비스에 연결할 수 없으면 SDK가 로그인을 통과시켜 장애로 사용자가 잠기는 일이 없습니다.
LoginLlama는 엔지니어링 팀을 위한 계정 탈취 방어 API입니다. 앱이 비밀번호를 검증한 뒤 사용자 식별자, IP 주소, User-Agent를 LoginLlama로 보냅니다. 서비스는 해당 시도를 그 사용자의 과거 행동 패턴과 Tor, Mullvad, Spamhaus, FireHOL에서 수집한 27만 개 이상의 IP 주소·대역으로 구성된 실시간 위협 목록에 대조하고, 0~10점의 위험 점수와 impossible_travel_detected, ip_address_not_used_before, known_tor_exit_node 같은 명명된 위험 코드를 반환합니다. 이를 통해 코드에서 다음 조치를 결정할 수 있습니다.
핵심 설계 원칙은 최종 판단이 여러분의 코드베이스에 남는다는 것입니다. LoginLlama는 세션을 대신 처리하지 않습니다. 임계값은 직접 설정합니다. 낮은 점수는 그대로 통과시키고, 중간 점수는 기존의 MFA, 이메일 코드, CAPTCHA 또는 작업 증명(proof of work)을 발동하며, 높은 점수는 차단하고 비밀번호 재설정을 안내할 수 있습니다. SDK가 fail open 방식이므로 LoginLlama에 장애가 나도 로그인은 그대로 진행되어 자체 사용자가 잠기는 일이 없습니다.
점수 평가 외에 알림 계층도 담당합니다. 의심스러운 로그인이 감지되면 계정 소유자에게 브랜드가 적용된 "본인이 맞나요?" 이메일을 자동 발송해, 지원 티켓이 접수되거나 계정이 털리기 전에 실제 사용자가 인지할 수 있게 합니다. Node.js, Python, PHP용 SDK, Better Auth, Clerk, Auth.js용 플러그인, 로그와 위험 검토용 대시보드, 코딩 에이전트가 읽을 수 있는 llms.txt를 제공합니다.
사용자별 이력과 유출 IP 목록으로 로그인을 평가해, 비밀번호 인증을 통과한 도난 자격 증명도 탐지·추가 인증·차단할 수 있어 공격자가 결제나 데이터에 접근하지 못하게 합니다.
관리자나 고가치 계정에는 더 엄격한 임계값을 적용하고, 중간 위험은 2차 인증을 요구하며 높은 위험은 차단하고 비밀번호 재설정을 안내합니다.
호스팅형 "본인이 맞나요?" 이메일과 대시보드 로그를 사용해 알림 파이프라인과 이상 검토 도구를 직접 만들 필요가 없습니다.
제공된 프롬프트를 AI 코딩 에이전트에 전달하면 스택을 감지하고 적합한 SDK를 설치하며 인증 후 검사를 추가하고 디바이스 플로로 API 키를 요청합니다.
동일한 주요 카테고리에 속한 경쟁 AI 도구의 나란히 보는 텔레메트리 비교
| 순위 | AI 도구 | 월간 방문 수 | 전월 대비 성장률 | 직접 유입 비중 | 가격 | 일대일 비교 |
|---|---|---|---|---|---|---|
| ● | LoginLlama | 227 | -78.2% | 직접 유입 41% | 무료+유료 | 현재 도구 |
| 1 | Prelude Verify | 2.88만 | -24.3% | 직접 유입 41% | 유료 | vs Prelude Verify |
| 2 | Greip | 4.44만 | +8.3% | 직접 유입 75% | 무료+유료, 유료, 가격 문의 | vs Greip |
| 3 | AI or Not | 37.59만 | +12.3% | 직접 유입 18% | 무료+유료, 가격 문의 | vs AI or Not |
| 4 | hCaptcha | 544.6만 | +18.7% | 직접 유입 56% | 무료+유료, 무료 체험, 가격 문의, 무료 | vs hCaptcha |
| 5 | ShieldLabs | 2.06천 | +42.4% | 직접 유입 31% | 무료+유료 | vs ShieldLabs |
| 6 | Link Shield | 497 | +4,041.7% | 직접 유입 40% | 무료 체험, 유료 | vs Link Shield |
전화번호와 가입 검증을 위한 온보딩·신뢰 인프라
어떤 위장 아래에서도 방문자, 봇, 위험 계정을 가려내는 사기·남용 방지
개발자를 위한 AI 기반 URL 위협 탐지 API
점수만이 아니라 근거를 표시하는 AI 탐지기
GPTZero is an AI detection platform for identifying machine-generated text. It combines a text detector with a Chrome extension, a plagiarism checker, writing-process verification, and educator-focused classroom tools.
나쁜 거래가 성사되기 전에 막는 토큰 보안 API

500개 이상의 AI 모델과 1,000개 이상의 에이전트 도구를 하나의 API로