載入中…

每月造訪次數
75.75萬
月度環比成長
+6.63萬
成長速度: +9.6%
直接流量占比
40%
直接流量占比不等於使用者留存率。
主要市場
🇺🇸美國
佔比: 25%
流量歷史
網站月造訪量估算
- 686,648
網站月造訪量估算
資料為該網域的 Similarweb 流量估算,不是活躍使用者數。僅顯示有資料的統計月份;擷取時間與流量統計月份分別標示。
擷取於 2026年11月11日

這是編輯給出的評估,滿分 5 分,不是使用者評分的平均值。 本頁的各方觀點由 AI 根據產品資訊歸納,不是真實使用者的評價。
依據 OpenAITools.app 於 2026-11-11 查驗的觀測資料,Aikido Security(aikido.dev)是收錄於 AI 程式碼審查的 AI 平台,每月產生 75.75萬次造訪,月流量變化量為 +6.63萬(+9.6%)。其主要地理市場為美國(流量佔比 25%),並採用免費增值定價模式。依每月流量計算的主要競爭替代方案包括 Qwiet AI(每月 205 次造訪),Pixee(每月 3769 次造訪),CodeThreat(每月 674 次造訪)。
修復速度超快,超推!
介面比想像中直覺,好用。
神器
以下短評基於實時網頁探查、定價機制與同類基準由 AI 綜合生成,用於呈現不同情境下的常見亮點與槽點,非實名真實用戶留言。
在同一條流程中完成 SCA 相依掃描、SAST、AI 程式碼稽核、機密偵測、授權/SBOM 產生、惡意程式偵測與程式碼品質檢查。
AI 過濾誤報並產生修復程式碼或 pull request,縮短分流時間與修復路徑。
涵蓋 CSPM 錯誤設定、IaC 掃描、Kubernetes 與容器映像掃描、虛擬機洞察、DSPM 及雲端攻擊路徑對應。
持續 Web/API 測試、DAST、攻擊面測繪與自主滲透代理,持續驗證真正可利用的風險。
原生串接 IDE、CI/CD、Git 平台、雲端環境、工單與聊天工具,讓安全融入開發者日常流程。
Aikido Security 是整合型應用安全平台,主要服務開發團隊。它不讓團隊拼湊十多個獨立掃描器,而是把相依套件掃描(SCA)、靜態分析(SAST)、機密偵測、授權與 SBOM 產生、容器映像掃描、基礎設施即程式碼(IaC)檢查與雲端態勢管理集中在一處,主打極低誤報率與極短的「發現到修復」週期。
AI 能力貫穿整個產品:AutoTriage 自動過濾不重要的问题,AI 輔助的 AutoFix 則直接產生修復程式碼或 pull request。平台也提供持續的 AI 攻防測試(滲透測試、DAST、API 與攻擊面掃描),讓團隊持續驗證線上應用,而非依賴一年一次的評估。
它可與 IDE、CI/CD 流程、Git 平台與雲端帳號整合,並提供免信用卡的免費方案,以及面向成長型組織的付費方案;針對受監管環境另有地端與氣隙掃描選項。
以單一平台取代相依、機密、SAST 與容器等多個單點工具,統一輸出到單一儀表板與流程門檻。
在編輯器內查看已排序的问题,直接採用 AI 產生的修復建議或 pull request,不需逐一手工研究每個漏洞。
長期追蹤應用態勢、雲端錯誤設定與攻擊路徑,為合規與供應鏈計畫提供持續測試證據。
先用免費方案掃描程式碼與相依套件,隨產品成長再解鎖雲端、滲透測試與合規模組。
同一分類下同類 AI 工具的流量並排比較
| 排名 | AI 工具 | 每月造訪次數 | 月增幅 | 直接流量占比 | 價格 | 正面對決 |
|---|---|---|---|---|---|---|
| ● | Aikido Security | 75.75萬 | +9.6% | 40% 直接流量 | 免費增值 | 目前產品 |
| 1 | Qwiet AI 具備AI自動修復建議的高級程式碼分析,但主要專注於程式碼層級的SAST,而非多向量雲端安全。 | 205 | -86.8% | 40% 直接流量 | 需聯絡報價 | 對比 Qwiet AI |
| 2 | Pixee 自動化安全強化功能,可產生隨時可合併的修復 Pull Request,但缺乏全端雲端與執行階段掃描的廣度。 | 3769 | -37.3% | 39% 直接流量 | 付費、需聯絡報價 | 對比 Pixee |
| 3 | CodeThreat 具備強大誤報過濾功能的 AI 原生應用程式安全掃描,但生態系規模比不上老牌 AppSec 套件。 | 674 | -70.5% | 41% 直接流量 | 免費增值、需聯絡報價 | 對比 CodeThreat |
| 4 | AquilaX 結合了並行安全掃描器、AI 風險過濾與自動修復,但開箱即用的弱點覆蓋範圍較不全面。 | 1.82萬 | -5.4% | 41% 直接流量 | 免費增值 | 對比 AquilaX |
| 5 | Hacktron 利用 AI 自動化持續性紅隊演練與 PR 安全審查,但對廣泛合規框架的著墨較少。 | 12.55萬 | -40.9% | 28% 直接流量 | 免費增值、付費、需聯絡報價 | 對比 Hacktron |
| 6 | Metabob 專注於安全漏洞與邏輯錯誤的即時程式碼分析,但缺乏更廣泛的容器與雲端基礎設施掃描。 | 1112 | +1,637.5% | 39% 直接流量 | 免費增值、需聯絡報價 | 對比 Metabob |
具備強大誤報過濾功能的 AI 原生應用程式安全掃描,但生態系規模比不上老牌 AppSec 套件。

專項更強Deep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
專項更強Deep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.

針對 Web 應用、API 與 GraphQL 的代理式 AI 滲透測試

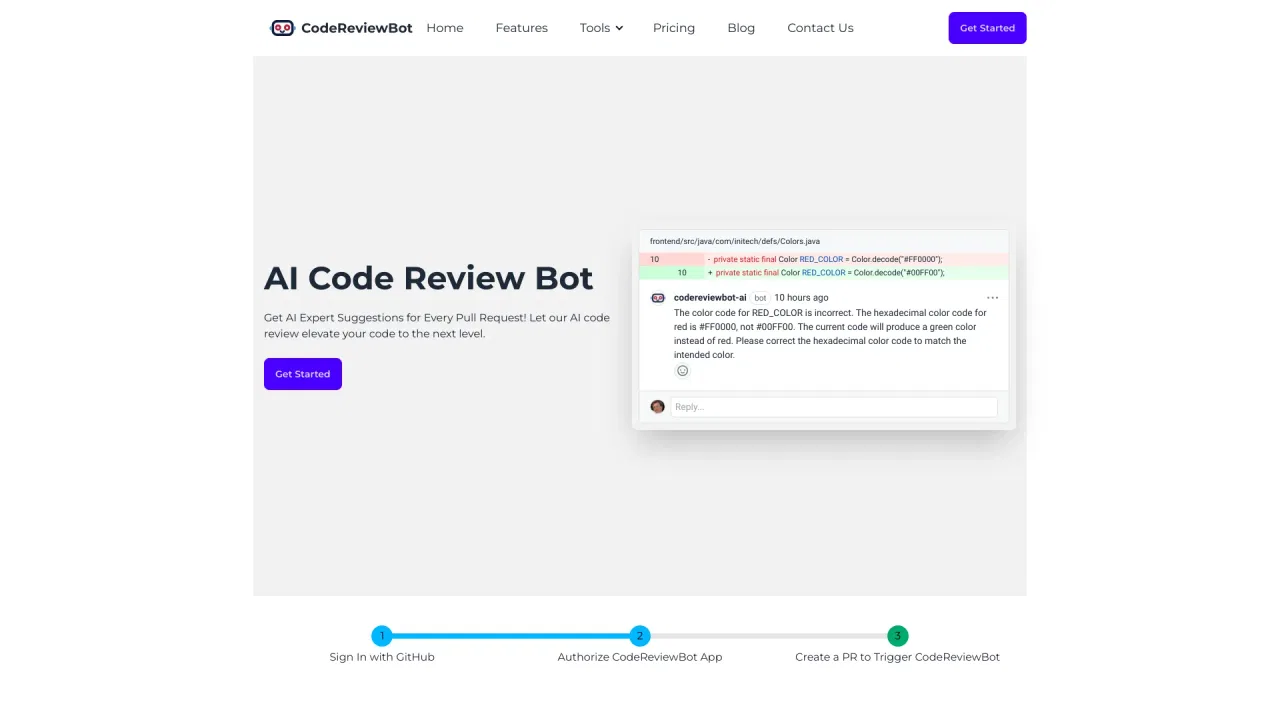
為每個 GitHub Pull Request 提供自動化 AI 程式碼審查
為每個 GitHub Pull Request 提供自動化 AI 程式碼審查