01
205/tháng
Phân tích mã nâng cao với các đề xuất sửa lỗi tự động bằng AI, nhưng tập trung chủ yếu vào SAST ở cấp độ mã thay vì bảo mật đám mây đa véc-tơ.
AI AgentĐiểm biên tập: 4.3Liên hệ để biết giá40% trực tiếp

Nền tảng AppSec tất cả trong một, tự tìm và tự sửa lỗ hổng
Lượt truy cập web hằng tháng ước tính
Ước tính của Similarweb cho tên miền này, không phải số người dùng hoạt động. Chỉ hiển thị tháng có dữ liệu; ngày thu thập khác với kỳ thống kê.
Thu thập ngày 11 thg 11, 2026

Đây là đánh giá của ban biên tập trên thang 5, không phải trung bình điểm của người dùng. Các góc nhìn trên trang này do AI tổng hợp từ thông tin về sản phẩm, không phải nhận xét của khách hàng.
Theo dữ liệu đo lường của OpenAITools.app được xác minh vào 2026-11-11, Aikido Security (aikido.dev) là nền tảng AI được lập chỉ mục trong Đánh giá mã bằng AI, tạo ra 757,49 N lượt truy cập hàng tháng với mức thay đổi lưu lượng so với tháng trước là +66,27 N (+9,6%). Thị trường địa lý chính của nền tảng này là Hoa Kỳ (thị phần lưu lượng 25%), và nền tảng hoạt động theo mô hình giá Freemium. Các lựa chọn thay thế cạnh tranh hàng đầu theo lưu lượng hàng tháng bao gồm Qwiet AI (205 lượt truy cập/tháng), Pixee (3,77 N lượt truy cập/tháng), CodeThreat (674 lượt truy cập/tháng).
Quét lỗi cực nhanh và chính xác.
Giao diện mượt.
Góc nhìn do AI tổng hợp dựa trên kiểm tra trang thực tế, biểu phí và chuẩn danh mục — không phải lời chứng thực của từng khách hàng cá nhân.
SCA, SAST, kiểm toán mã bằng AI, phát hiện secret, giấy phép/SBOM, phát hiện mã độc và chất lượng mã trong cùng một pipeline.
AI lọc dương tính giả, tạo bản sửa hoặc pull request, rút ngắn thời gian phân loại và khắc phục.
CSPM phát hiện cấu hình sai, quét IaC, Kubernetes và image container, thông tin VM, DSPM và bản đồ đường tấn công trên đám mây.
Kiểm thử web/API liên tục, DAST, lập bản đồ bề mặt tấn công và agent pentest tự động xác thực rủi ro thực sự có thể khai thác.
Kết nối gốc với IDE, CI/CD, Git, đám mây, hệ thống ticket và chat, đưa bảo mật vào công việc hằng ngày.
Aikido Security là nền tảng bảo mật ứng dụng hợp nhất hướng tới đội ngũ phát triển. Thay vì ghép hàng chục công cụ quét riêng lẻ, nó gom quét phụ thuộc (SCA), phân tích tĩnh (SAST), phát hiện secret, tạo giấy phép và SBOM, quét image container, kiểm tra IaC và quản trị tư thế đám mây vào một nơi. Mục tiêu là giảm nhiễu: nhà cung cấp nhấn mạnh tỷ lệ dương tính giả rất thấp và chu kỳ từ phát hiện đến sửa lỗi rất ngắn.
Tính năng AI hiện diện xuyên suốt sản phẩm. AutoTriage lọc bỏ các cảnh báo không quan trọng, còn AutoFix soạn thay đổi mã hoặc pull request để khắc phục lỗ hổng. Aikido cũng cung cấp kiểm thử tấn công liên tục bằng AI (pentest, DAST, quét API và bề mặt tấn công) để xác thực ứng dụng đang chạy thường xuyên.
Nền tảng tích hợp với IDE, pipeline CI/CD, nhà cung cấp Git và tài khoản đám mây, có gói miễn phí không cần thẻ tín dụng cùng các gói trả phí cho tổ chức đang tăng trưởng. Với môi trường được quản lý chặt, có tùy chọn quét tại chỗ và air-gapped.
Thay nhiều công cụ riêng lẻ cho phụ thuộc, secret, SAST và container bằng một nền tảng với một bảng điều khiển và một cổng pipeline.
Xem cảnh báo đã ưu tiên trong trình soạn thảo và chấp nhận đề xuất sửa hoặc pull request do AI tạo.
Theo dõi tư thế ứng dụng, cấu hình sai và đường tấn công theo thời gian để làm bằng chứng tuân thủ và chuỗi cung ứng.
Bắt đầu với gói miễn phí để quét mã và phụ thuộc, rồi mở khóa đám mây, pentest và tuân thủ khi sản phẩm lớn lên.
So sánh dữ liệu đo lường song song giữa các công cụ AI cạnh tranh trong cùng danh mục chính
| Hạng | Công cụ AI | Lượt truy cập hàng tháng | Tăng trưởng theo tháng | Tỷ trọng truy cập trực tiếp | Giá | So sánh trực tiếp |
|---|---|---|---|---|---|---|
| ● | Aikido Security | 757,49 N | +9,6% | 40% trực tiếp | Freemium | Hiện tại |
| 1 | Qwiet AI Phân tích mã nâng cao với các đề xuất sửa lỗi tự động bằng AI, nhưng tập trung chủ yếu vào SAST ở cấp độ mã thay vì bảo mật đám mây đa véc-tơ. | 205 | -86,8% | 40% trực tiếp | Liên hệ để biết giá | vs Qwiet AI |
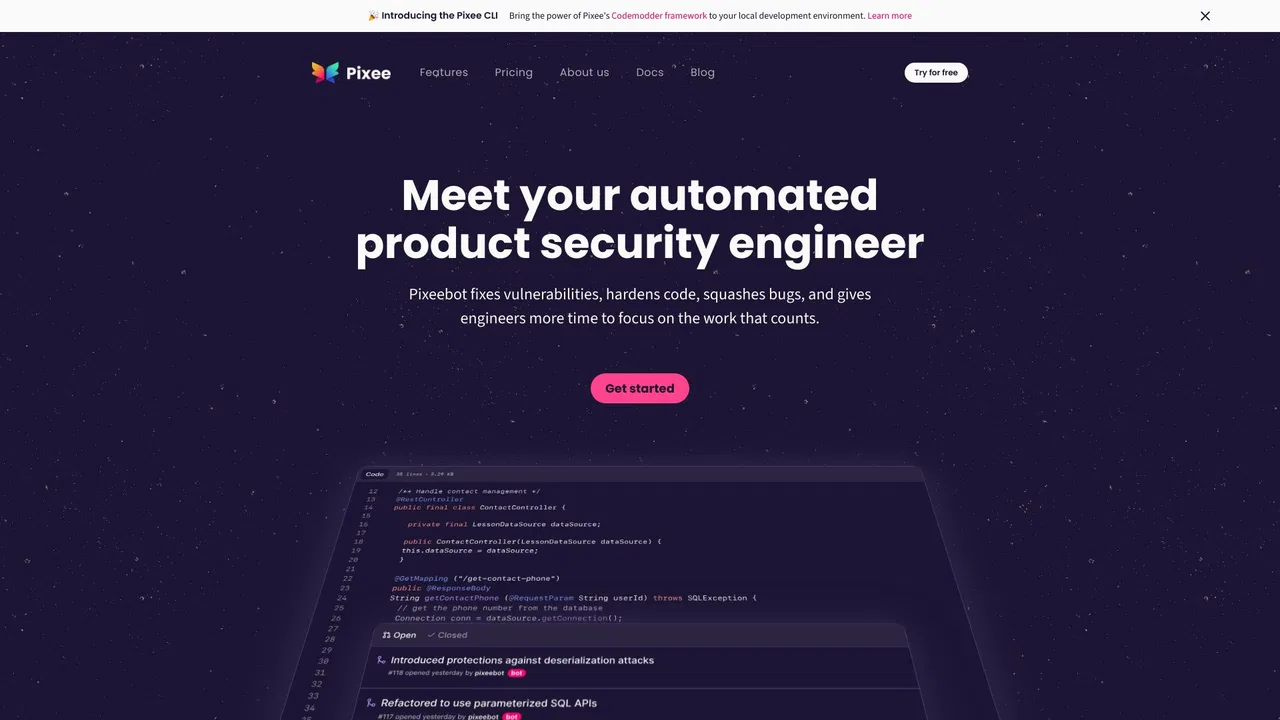
| 2 | Pixee Tăng cường bảo mật tự động tạo ra các pull request sửa lỗi sẵn sàng hợp nhất, nhưng thiếu độ rộng quét đám mây toàn diện và thời gian chạy. | 3,77 N | -37,3% | 39% trực tiếp | Trả phí, Liên hệ để biết giá | vs Pixee |
| 3 | CodeThreat Quét bảo mật ứng dụng gốc AI với khả năng lọc dương tính giả mạnh mẽ, nhưng hệ sinh thái nhỏ hơn so với các bộ công cụ AppSec lâu đời. | 674 | -70,5% | 41% trực tiếp | Freemium, Liên hệ để biết giá | vs CodeThreat |
| 4 | AquilaX Kết hợp trình quét bảo mật song song với lọc rủi ro AI và khắc phục tự động, nhưng phạm vi bảo vệ lỗ hổng ngay khi cài đặt chưa được toàn diện bằng. | 18,19 N | -5,4% | 41% trực tiếp | Freemium | vs AquilaX |
| 5 | Hacktron Tự động hóa kiểm tra bảo mật pull request và tấn công giả lập liên tục bằng AI, nhưng ít tập trung vào các tiêu chuẩn tuân thủ rộng lớn. | 125,53 N | -40,9% | 28% trực tiếp | Freemium, Trả phí, Liên hệ để biết giá | vs Hacktron |
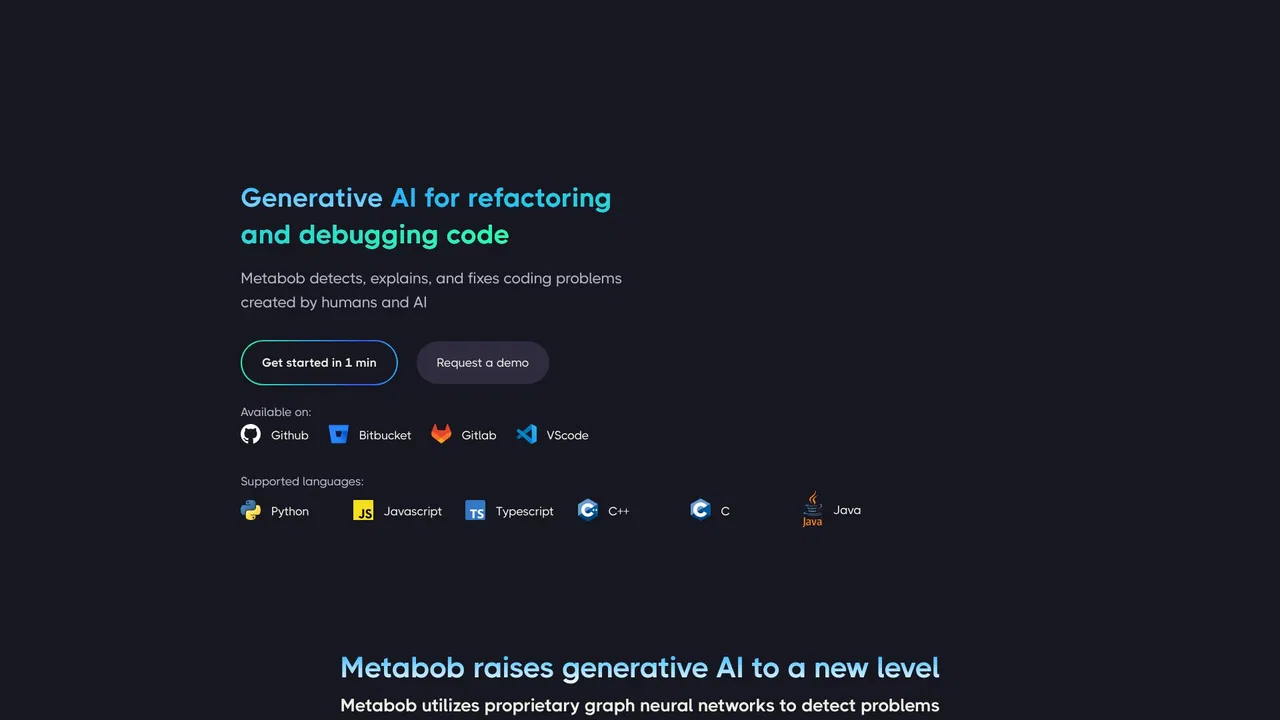
| 6 | Metabob Phân tích mã nguồn thời gian thực tập trung vào lỗ hổng bảo mật và lỗi logic, nhưng thiếu quét container và hạ tầng đám mây rộng hơn. | 1,11 N | +1.637,5% | 39% trực tiếp | Freemium, Liên hệ để biết giá | vs Metabob |
Phân tích mã nâng cao với các đề xuất sửa lỗi tự động bằng AI, nhưng tập trung chủ yếu vào SAST ở cấp độ mã thay vì bảo mật đám mây đa véc-tơ.

Tăng cường bảo mật tự động tạo ra các pull request sửa lỗi sẵn sàng hợp nhất, nhưng thiếu độ rộng quét đám mây toàn diện và thời gian chạy.
Tăng cường bảo mật tự động tạo ra các pull request sửa lỗi sẵn sàng hợp nhất, nhưng thiếu độ rộng quét đám mây toàn diện và thời gian chạy.
Quét bảo mật ứng dụng gốc AI với khả năng lọc dương tính giả mạnh mẽ, nhưng hệ sinh thái nhỏ hơn so với các bộ công cụ AppSec lâu đời.
Quét bảo mật ứng dụng gốc AI với khả năng lọc dương tính giả mạnh mẽ, nhưng hệ sinh thái nhỏ hơn so với các bộ công cụ AppSec lâu đời.
Kết hợp trình quét bảo mật song song với lọc rủi ro AI và khắc phục tự động, nhưng phạm vi bảo vệ lỗ hổng ngay khi cài đặt chưa được toàn diện bằng.
Kết hợp trình quét bảo mật song song với lọc rủi ro AI và khắc phục tự động, nhưng phạm vi bảo vệ lỗ hổng ngay khi cài đặt chưa được toàn diện bằng.

Tự động hóa kiểm tra bảo mật pull request và tấn công giả lập liên tục bằng AI, nhưng ít tập trung vào các tiêu chuẩn tuân thủ rộng lớn.

Chuyên sâuPhân tích mã nguồn thời gian thực tập trung vào lỗ hổng bảo mật và lỗi logic, nhưng thiếu quét container và hạ tầng đám mây rộng hơn.
Chuyên sâuPhân tích mã nguồn thời gian thực tập trung vào lỗ hổng bảo mật và lỗi logic, nhưng thiếu quét container và hạ tầng đám mây rộng hơn.

Chuyên sâuDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
Chuyên sâuDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.

Kiểm thử xâm nhập bằng AI tác tử cho web, API và GraphQL

Miễn phí / Mã nguồn mởĐánh giá mã bằng AI mã nguồn mở, tự lưu trữ hoặc dùng cloud với khóa mô hình riêng
Miễn phí / Mã nguồn mởĐánh giá mã bằng AI mã nguồn mở, tự lưu trữ hoặc dùng cloud với khóa mô hình riêng

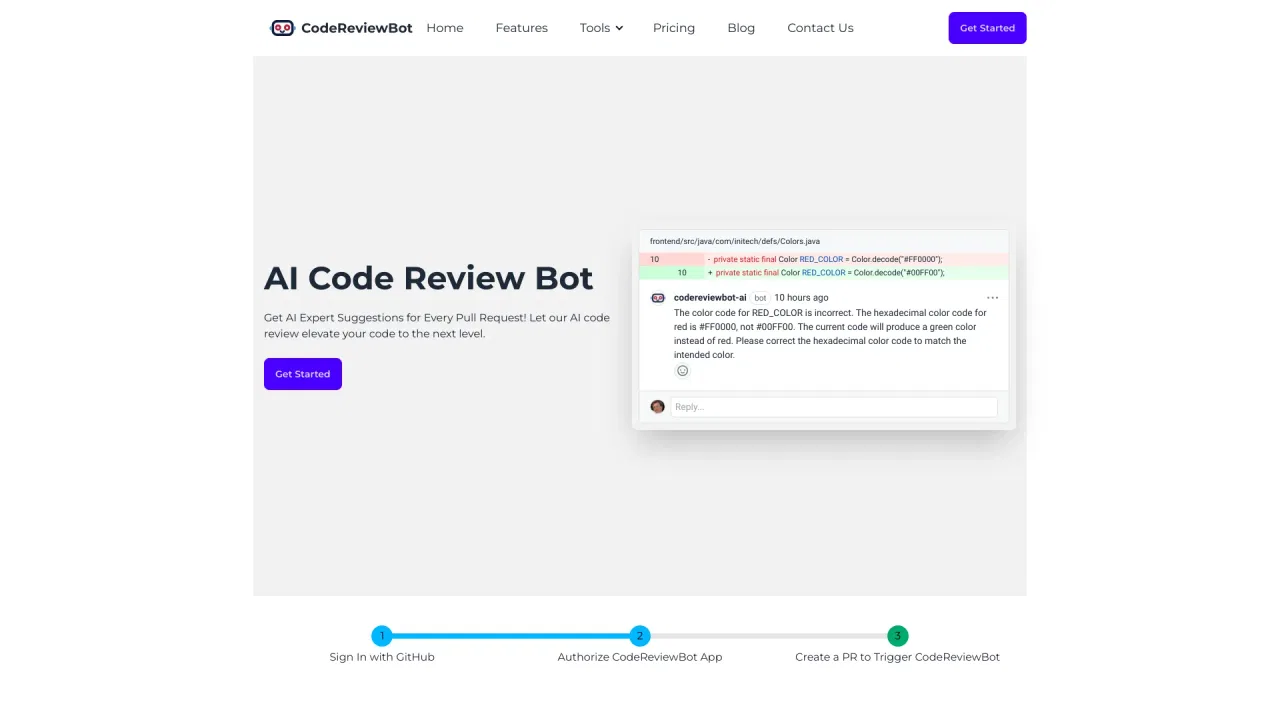
Đánh giá mã bằng AI tự động cho mọi pull request trên GitHub
Đánh giá mã bằng AI tự động cho mọi pull request trên GitHub

Chuyên sâuBảo mật cấp độ nhị phân cho phần mềm và firmware bạn phát hành
Chuyên sâuBảo mật cấp độ nhị phân cho phần mềm và firmware bạn phát hành