01
205/Monat
Fortgeschrittene Code-Analyse mit automatisierten KI-Fix-Vorschlägen, konzentriert sich jedoch primär auf Code-Ebene SAST statt auf Multi-Vektor-Cloud-Sicherheit.
AI AgentRedaktionswert: 4.3Preise auf Anfrage40% direkt

12 Alternativen zu Aikido Security, ausgewählt nach Funktionen und Einsatzzweck.
| Rang | Tool und Slogan |
|---|
| Offizielle Domain |
|---|
| Monatliche Besuche |
|---|
| MoM-Wachstum |
|---|
| Preismodell |
|---|
| Primärmarkt |
|---|
| Bewertung |
|---|
| Vergleichen |
|---|
| ● | Aikido Security | aikido.dev | 757.491 | 66.274 (+9,6 %) | Freemium | Vereinigte Staaten | 4,4 | Profil |
| 1 | Qwiet AI | qwiet.ai | 205 | -1351 (-86,8 %) | Preise auf Anfrage | Vereinigte Staaten | 4,3 | Vergleichen |
| 2 | Pixee | pixee.ai | 3769 | -2246 (-37,3 %) | Kostenpflichtig, Preise auf Anfrage | Vereinigte Staaten | 4,2 | Vergleichen |
| 3 | CodeThreat | codethreat.com | 674 | -1610 (-70,5 %) | Freemium, Preise auf Anfrage | Brasilien | 4,4 | Vergleichen |
| 4 | AquilaX | aquilax.ai | 18.188 | -1034 (-5,4 %) | Freemium | Vereinigte Staaten | 4,2 | Vergleichen |
| 5 | Hacktron | hacktron.ai | 125.526 | -86.970 (-40,9 %) | Freemium, Kostenpflichtig, Preise auf Anfrage | Indien | 4,4 | Vergleichen |
| 6 | Metabob | metabob.com | 1112 | 1048 (+1.637,5 %) | Freemium, Preise auf Anfrage | Vereinigte Staaten | 4,2 | Vergleichen |
| 7 | CodeRabbit | coderabbit.ai | 1,05 Mio. | 45.960 (+4,6 %) | Freemium, Kostenlose Testversion, Kostenpflichtig, Preise auf Anfrage | Vereinigte Staaten | 4,6 | Vergleichen |
| 8 | ZeroThreat | zerothreat.ai | 29.304 | -3711 (-11,2 %) | Kostenlos | Vereinigte Staaten | 4,2 | Vergleichen |
| 9 | Beagle Security | beaglesecurity.com | 38.309 | -21.318 (-35,8 %) | Freemium, Kostenlose Testversion, Kostenpflichtig, Preise auf Anfrage | Indien | 4,4 | Vergleichen |
| 10 | Kodus | kodus.io | 32.150 | -5317 (-14,2 %) | Freemium | Nigeria | 4,5 | Vergleichen |
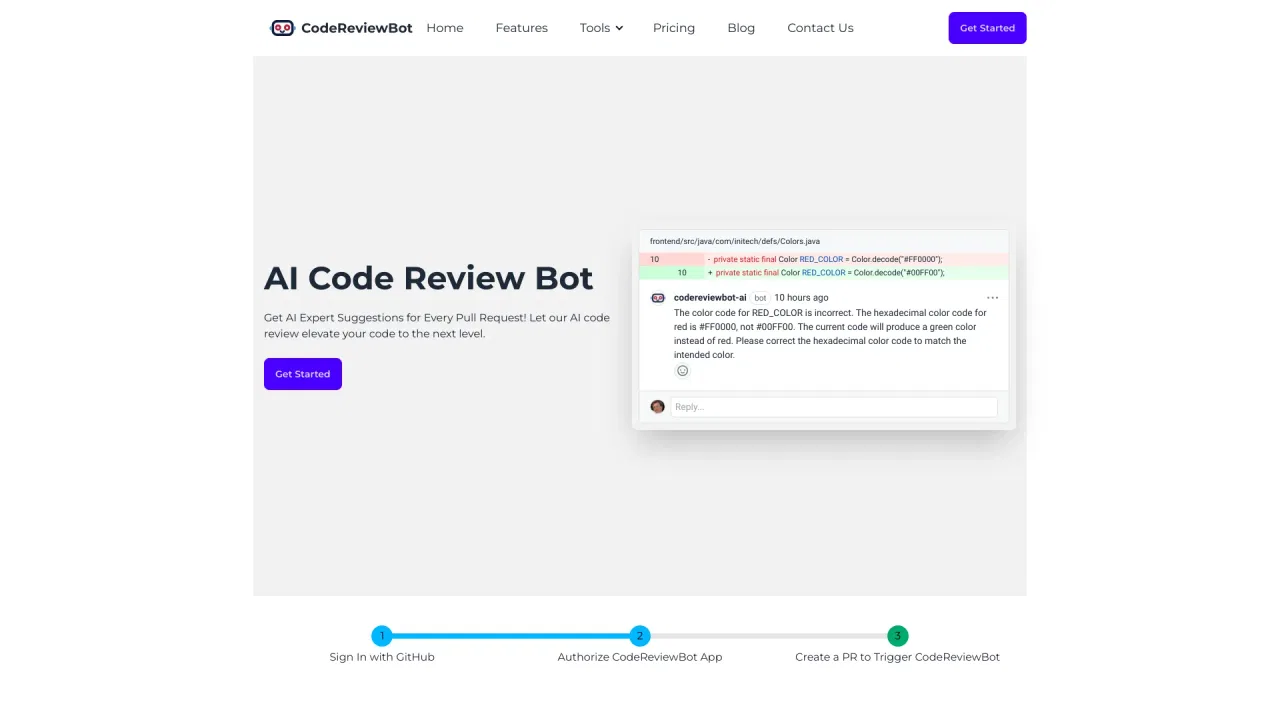
| 11 | CodeReviewBot.AI | codereviewbot.ai | 2515 | 1239 (+97,1 %) | Freemium, Kostenlose Testversion, Kostenpflichtig, Preise auf Anfrage | Russland | 4,1 | Vergleichen |
| 12 | Binarly | binarly.io | 5805 | -1803 (-23,7 %) | Preise auf Anfrage | Vereinigte Staaten | 4,3 | Vergleichen |
Fortgeschrittene Code-Analyse mit automatisierten KI-Fix-Vorschlägen, konzentriert sich jedoch primär auf Code-Ebene SAST statt auf Multi-Vektor-Cloud-Sicherheit.

Automatisierte Sicherheitshärtung, die direkt mergbare Fix-Pull-Requests generiert, bietet jedoch nicht dieselbe Breite an Full-Stack-Cloud- und Laufzeit-Scans.
Automatisierte Sicherheitshärtung, die direkt mergbare Fix-Pull-Requests generiert, bietet jedoch nicht dieselbe Breite an Full-Stack-Cloud- und Laufzeit-Scans.
KI-native Anwendungssicherheits-Scan mit robuster False-Positive-Filterung, aber kleinerem Ökosystem als etablierte AppSec-Suiten.
KI-native Anwendungssicherheits-Scan mit robuster False-Positive-Filterung, aber kleinerem Ökosystem als etablierte AppSec-Suiten.

Kombiniert parallele Sicherheitsscanner mit KI-Risikofilterung und automatisierter Behebung, aber weniger umfassende Schwachstellenabdeckung von Haus aus.
Kombiniert parallele Sicherheitsscanner mit KI-Risikofilterung und automatisierter Behebung, aber weniger umfassende Schwachstellenabdeckung von Haus aus.

Automatisiert kontinuierliche Red Teaming- und Pull-Request-Sicherheitsprüfungen mittels KI, konzentriert sich aber weniger auf breite Compliance-Frameworks.

SpezialisiertEchtzeit-Code-Analyse mit Fokus auf Sicherheitslücken und Logikfehler, bietet jedoch kein umfassenderes Container- und Cloud-Infrastruktur-Scanning.
SpezialisiertEchtzeit-Code-Analyse mit Fokus auf Sicherheitslücken und Logikfehler, bietet jedoch kein umfassenderes Container- und Cloud-Infrastruktur-Scanning.

SpezialisiertDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
SpezialisiertDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.

Agentisches KI-Pentesting für Web-Apps, APIs und GraphQL

Kostenlos / Open SourceOpen-Source-KI-Code-Review – selbst gehostet oder in der Cloud mit eigenen Modellschlüsseln
Kostenlos / Open SourceOpen-Source-KI-Code-Review – selbst gehostet oder in der Cloud mit eigenen Modellschlüsseln

Automatisierte KI-Code-Reviews für jeden GitHub-Pull-Request
Automatisierte KI-Code-Reviews für jeden GitHub-Pull-Request

SpezialisiertSicherheit auf Binärebene für ausgelieferte Software und Firmware
SpezialisiertSicherheit auf Binärebene für ausgelieferte Software und Firmware