01
205/Monat
Fortgeschrittene Code-Analyse mit automatisierten KI-Fix-Vorschlägen, konzentriert sich jedoch primär auf Code-Ebene SAST statt auf Multi-Vektor-Cloud-Sicherheit.
AI AgentRedaktionswert: 4.3Preise auf Anfrage40% direkt

All-in-One-AppSec-Plattform, die Schwachstellen findet und automatisch behebt
Geschätzte monatliche Website-Besuche
Similarweb-Schätzungen für diese Domain, keine aktiven Nutzer. Nur Monate mit Beobachtungen werden gezeigt; Erfassungsdatum und Messzeitraum sind getrennt.
Erfasst am 11.11.2026

Das ist die Einschätzung unserer Redaktion auf einer Skala bis 5, kein Durchschnitt von Nutzerbewertungen. Die Sichtweisen auf dieser Seite hat eine KI aus den bekannten Produktinformationen zusammengefasst. Es sind keine Kundenrezensionen.
Laut der am 2026-11-11 verifizierten Telemetrie von OpenAITools.app ist Aikido Security (aikido.dev) eine KI-Plattform, die unter KI-Code-Review indexiert ist und 757.491 monatliche Besuche mit einem Traffic-Delta von +66.274 (+9,6 %) gegenüber dem Vormonat generiert. Ihr primärer geografischer Markt ist Vereinigte Staaten (25 % Traffic-Anteil) und sie arbeitet mit einem Preismodell „Freemium“. Zu den wichtigsten konkurrierenden Alternativen nach monatlichem Volumen gehören Qwiet AI (205 Besuche/Monat), Pixee (3769 Besuche/Monat), CodeThreat (674 Besuche/Monat).
Erkennt sofort kritische Schwachstellen.
Gutes Dashboard.
KI-synthetisierte Perspektiven auf Basis von Live-Prüfung, Preisstruktur und Kategorie-Benchmarks — keine echten Einzelkundenbewertungen.
SCA, SAST, KI-Code-Audit, Secret-Erkennung, Lizenz-/SBOM-Erstellung, Malware-Erkennung und Codequalität in einer Pipeline.
KI filtert Falschmeldungen und erzeugt Fixes oder Pull Requests, was Triage und Behebungszeit verkürzt.
CSPM für Fehlkonfigurationen, IaC-Scans, Kubernetes- und Container-Image-Scans, VM-Einblicke, DSPM und Cloud-Angriffspfade.
Kontinuierliche Web-/API-Tests, DAST, Attack-Surface-Mapping und autonome Pentest-Agenten zur Validierung echten Exploit-Potenzials.
Native Anbindung an IDEs, CI/CD, Git, Clouds, Ticketing und Chat, damit Sicherheit im Arbeitsalltag stattfindet.
Aikido Security ist eine konsolidierte Anwendungssicherheitsplattform für Entwicklungsteams. Statt ein Dutzend einzelner Scanner zusammenzusetzen, vereint sie Dependency-Scanning (SCA), statische Analyse (SAST), Secret-Erkennung, Lizenz- und SBOM-Erstellung, Container-Image-Scans, IaC-Prüfungen und Cloud-Posture-Management an einem Ort. Ziel ist weniger Rauschen: Der Anbieter wirbt mit sehr niedrigen Falsch-Positiv-Raten und kurzen Wegen vom Fund zur Behebung.
KI-Funktionen ziehen sich durch das Produkt. AutoTriage filtert irrelevante Findings heraus, AutoFix entwirft die nötige Codeänderung oder Pull Request. Zusätzlich bietet Aikido kontinuierliche KI-gestützte Offensivtests (Pentests, DAST, API- und Attack-Surface-Scans), um laufende Anwendungen laufend zu prüfen.
Die Plattform integriert IDEs, CI/CD-Pipelines, Git-Anbieter und Cloud-Konten und bietet einen kostenlosen Tarif ohne Kreditkarte sowie Bezahltarife für wachsende Organisationen. Für regulierte Umgebungen gibt es On-Premises- und Air-Gap-Optionen.
Ersetzen Sie Einzeltools für Dependencies, Secrets, SAST und Container durch eine Plattform mit einem Dashboard und einem Pipeline-Gate.
Priorisierte Findings direkt im Editor sehen und KI-generierte Fixvorschläge oder Pull Requests übernehmen.
App-Posture, Fehlkonfigurationen und Angriffspfade über die Zeit verfolgen und Compliance- sowie Supply-Chain-Nachweise liefern.
Mit dem kostenlosen Tarif Code und Dependencies scannen und Cloud, Pentest und Compliance mit dem Wachstum freischalten.
Direkter Telemetrievergleich konkurrierender KI-Tools in derselben Hauptkategorie
| Rang | KI-Tool | Monatliche Besuche | MoM-Wachstum | Anteil direkter Zugriffe | Preise | Direktvergleich |
|---|---|---|---|---|---|---|
| ● | Aikido Security | 757.491 | +9,6 % | 40% direkt | Freemium | Aktuell |
| 1 | Qwiet AI Fortgeschrittene Code-Analyse mit automatisierten KI-Fix-Vorschlägen, konzentriert sich jedoch primär auf Code-Ebene SAST statt auf Multi-Vektor-Cloud-Sicherheit. | 205 | -86,8 % | 40% direkt | Preise auf Anfrage | vs Qwiet AI |
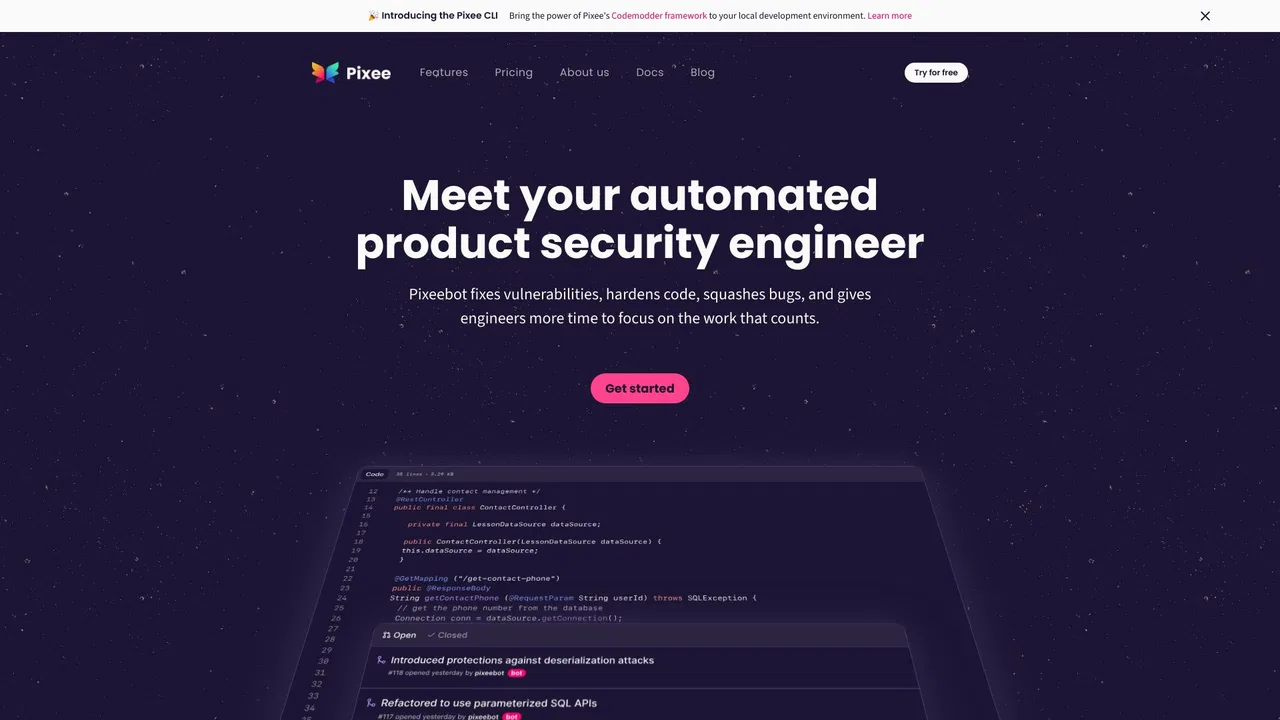
| 2 | Pixee Automatisierte Sicherheitshärtung, die direkt mergbare Fix-Pull-Requests generiert, bietet jedoch nicht dieselbe Breite an Full-Stack-Cloud- und Laufzeit-Scans. | 3769 | -37,3 % | 39% direkt | Kostenpflichtig, Preise auf Anfrage | vs Pixee |
| 3 | CodeThreat KI-native Anwendungssicherheits-Scan mit robuster False-Positive-Filterung, aber kleinerem Ökosystem als etablierte AppSec-Suiten. | 674 | -70,5 % | 41% direkt | Freemium, Preise auf Anfrage | vs CodeThreat |
| 4 | AquilaX Kombiniert parallele Sicherheitsscanner mit KI-Risikofilterung und automatisierter Behebung, aber weniger umfassende Schwachstellenabdeckung von Haus aus. | 18.188 | -5,4 % | 41% direkt | Freemium | vs AquilaX |
| 5 | Hacktron Automatisiert kontinuierliche Red Teaming- und Pull-Request-Sicherheitsprüfungen mittels KI, konzentriert sich aber weniger auf breite Compliance-Frameworks. | 125.526 | -40,9 % | 28% direkt | Freemium, Kostenpflichtig, Preise auf Anfrage | vs Hacktron |
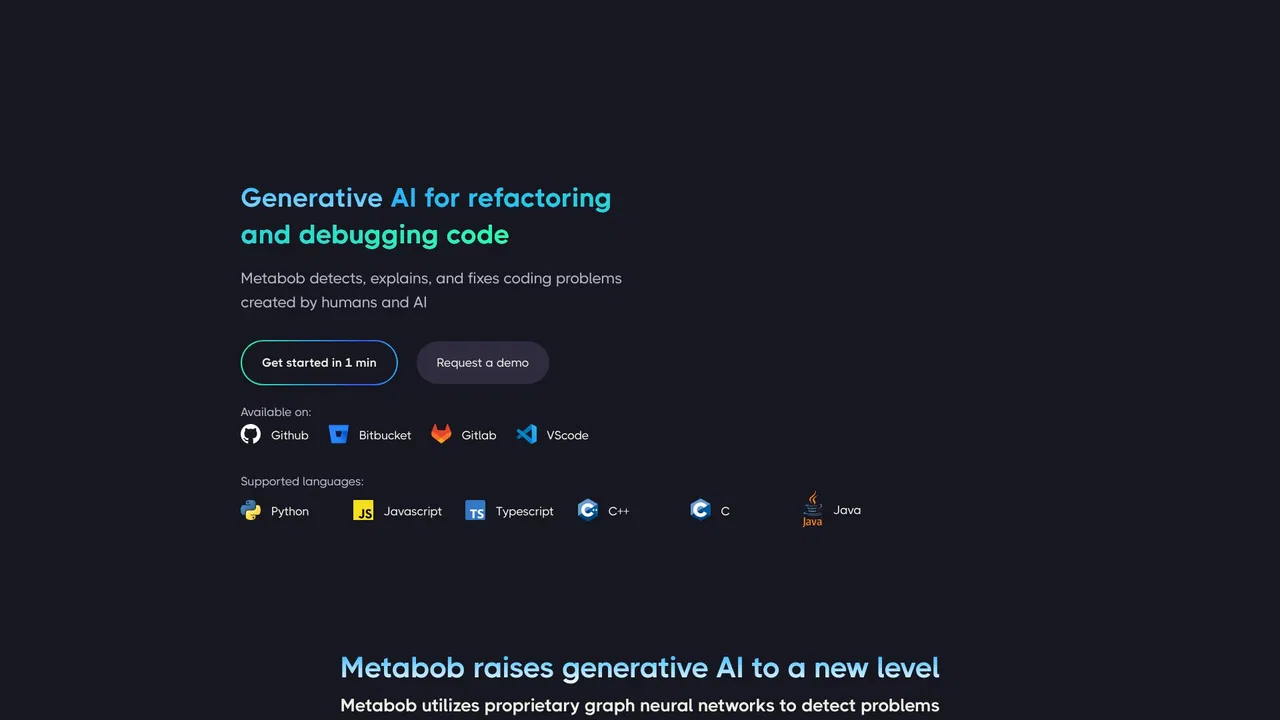
| 6 | Metabob Echtzeit-Code-Analyse mit Fokus auf Sicherheitslücken und Logikfehler, bietet jedoch kein umfassenderes Container- und Cloud-Infrastruktur-Scanning. | 1112 | +1.637,5 % | 39% direkt | Freemium, Preise auf Anfrage | vs Metabob |
Fortgeschrittene Code-Analyse mit automatisierten KI-Fix-Vorschlägen, konzentriert sich jedoch primär auf Code-Ebene SAST statt auf Multi-Vektor-Cloud-Sicherheit.

Automatisierte Sicherheitshärtung, die direkt mergbare Fix-Pull-Requests generiert, bietet jedoch nicht dieselbe Breite an Full-Stack-Cloud- und Laufzeit-Scans.
Automatisierte Sicherheitshärtung, die direkt mergbare Fix-Pull-Requests generiert, bietet jedoch nicht dieselbe Breite an Full-Stack-Cloud- und Laufzeit-Scans.
KI-native Anwendungssicherheits-Scan mit robuster False-Positive-Filterung, aber kleinerem Ökosystem als etablierte AppSec-Suiten.
KI-native Anwendungssicherheits-Scan mit robuster False-Positive-Filterung, aber kleinerem Ökosystem als etablierte AppSec-Suiten.
Kombiniert parallele Sicherheitsscanner mit KI-Risikofilterung und automatisierter Behebung, aber weniger umfassende Schwachstellenabdeckung von Haus aus.
Kombiniert parallele Sicherheitsscanner mit KI-Risikofilterung und automatisierter Behebung, aber weniger umfassende Schwachstellenabdeckung von Haus aus.

Automatisiert kontinuierliche Red Teaming- und Pull-Request-Sicherheitsprüfungen mittels KI, konzentriert sich aber weniger auf breite Compliance-Frameworks.

SpezialisiertEchtzeit-Code-Analyse mit Fokus auf Sicherheitslücken und Logikfehler, bietet jedoch kein umfassenderes Container- und Cloud-Infrastruktur-Scanning.
SpezialisiertEchtzeit-Code-Analyse mit Fokus auf Sicherheitslücken und Logikfehler, bietet jedoch kein umfassenderes Container- und Cloud-Infrastruktur-Scanning.

SpezialisiertDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
SpezialisiertDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.

Agentisches KI-Pentesting für Web-Apps, APIs und GraphQL

Kostenlos / Open SourceOpen-Source-KI-Code-Review – selbst gehostet oder in der Cloud mit eigenen Modellschlüsseln
Kostenlos / Open SourceOpen-Source-KI-Code-Review – selbst gehostet oder in der Cloud mit eigenen Modellschlüsseln

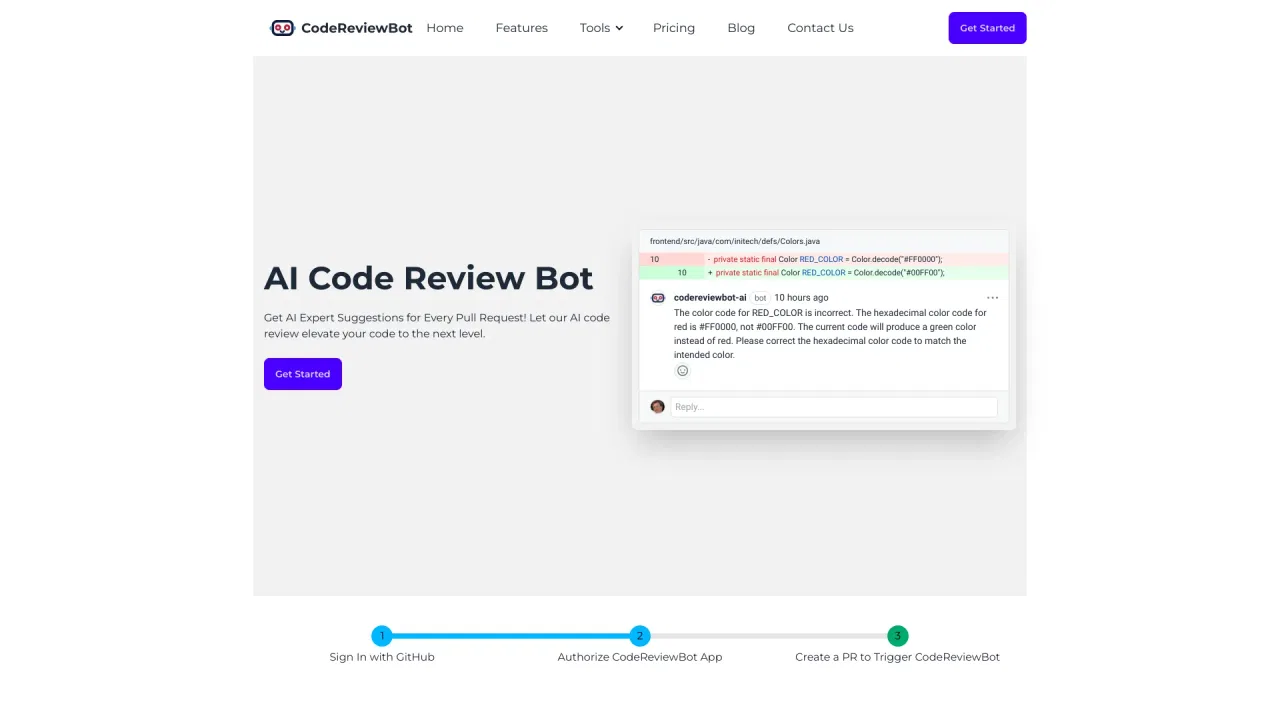
Automatisierte KI-Code-Reviews für jeden GitHub-Pull-Request
Automatisierte KI-Code-Reviews für jeden GitHub-Pull-Request

SpezialisiertSicherheit auf Binärebene für ausgelieferte Software und Firmware
SpezialisiertSicherheit auf Binärebene für ausgelieferte Software und Firmware