01
2,4 Mio./Monat
Der Coding-Agent, der deinen Coding-Stil lernt
KI-Code-AssistentRedaktionswert: 4.3Freemium, Preise auf Anfrage74% direkt

2,4 Mio./Monat
Der Coding-Agent, der deinen Coding-Stil lernt
Freemium, Preise auf Anfrage
aiCode.fail verzeichnet 0 monatliche Besuche mit 0 % Wachstum gegenüber dem Vormonat und einem Preismodell „Kostenlose Testversion, Kostenpflichtig“. Aikido Security verzeichnet 757.491 monatliche Besuche mit +9,6 % Wachstum und einem Preismodell „Freemium“.
KI-generierten Code vor dem Release auf Halluzinationen, Sicherheitslücken und Bugs prüfen

All-in-One-AppSec-Plattform, die Schwachstellen findet und automatisch behebt
| Dimension / Kennzahl | | |
|---|---|---|
| Offizielle Domain | aicode.fail | aikido.dev |
| Preismodell | Kostenlose Testversion, Kostenpflichtig | Freemium |
| Monatliche Besuche | 0 (0) | 757.491 (757.491) |
| MoM-Traffic-Delta | 0 (0 %) | +66.274 (+9,6 %) |
| Primärmarkt und Anteil | 🌐 Global (—) | 🇺🇸 Vereinigte Staaten (25 %) |
| Direkte Besuche / Monat | 0 | 303.708 |
| Nutzerbewertung | 3,9 | 4,4 |
| Unterstützte Plattformen | Website | Website |
KI-generierten Code vor dem Release auf Halluzinationen, Sicherheitslücken und Bugs prüfen
Ein dediziertes Modell prüft generierten Code außerhalb des ursprünglichen Chat-Kontexts, wo Assistenten eigene Fehler selten erkennen.
Audits markieren sicherheitsrelevante Muster wie unsicheren Umgang mit Eingaben, Secrets oder Abhängigkeiten.
Befunde zeigen verdächtige Logik und wahrscheinliche Fehler, damit du Probleme behebst, bevor sie sich in späteren Commits häufen.
Der Prüfer ist modellagnostisch, sodass Ausgaben jedes KI-Assistenten oder Coding-Agenten im selben Arbeitsbereich auditiert werden können.
All-in-One-AppSec-Plattform, die Schwachstellen findet und automatisch behebt
SCA, SAST, KI-Code-Audit, Secret-Erkennung, Lizenz-/SBOM-Erstellung, Malware-Erkennung und Codequalität in einer Pipeline.
KI filtert Falschmeldungen und erzeugt Fixes oder Pull Requests, was Triage und Behebungszeit verkürzt.
CSPM für Fehlkonfigurationen, IaC-Scans, Kubernetes- und Container-Image-Scans, VM-Einblicke, DSPM und Cloud-Angriffspfade.
Kontinuierliche Web-/API-Tests, DAST, Attack-Surface-Mapping und autonome Pentest-Agenten zur Validierung echten Exploit-Potenzials.
Der Coding-Agent, der deinen Coding-Stil lernt
Der Coding-Agent, der deinen Coding-Stil lernt

SpezialisiertDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.
SpezialisiertDeep GitHub pull request code reviews highlighting security issues, but operates strictly as a code reviewer rather than complete AppSec platform.

Agenten-Orchestrierung für den gesamten Softwareentwicklungszyklus
Agenten-Orchestrierung für den gesamten Softwareentwicklungszyklus

Automatisiert kontinuierliche Red Teaming- und Pull-Request-Sicherheitsprüfungen mittels KI, konzentriert sich aber weniger auf breite Compliance-Frameworks.
KI-Code-Review, die Ihre gesamte Codebasis versteht
KI-Code-Review, die Ihre gesamte Codebasis versteht

Agentisches KI-Pentesting für Web-Apps, APIs und GraphQL

Kostenlos / Open SourceOpen-Source-KI-Code-Review – selbst gehostet oder in der Cloud mit eigenen Modellschlüsseln
Kostenlos / Open SourceOpen-Source-KI-Code-Review – selbst gehostet oder in der Cloud mit eigenen Modellschlüsseln
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.
Automated dynamic vulnerability scanning and penetration testing for web apps, but narrower static code analysis capabilities.
Kombiniert parallele Sicherheitsscanner mit KI-Risikofilterung und automatisierter Behebung, aber weniger umfassende Schwachstellenabdeckung von Haus aus.
Kombiniert parallele Sicherheitsscanner mit KI-Risikofilterung und automatisierter Behebung, aber weniger umfassende Schwachstellenabdeckung von Haus aus.
Das Sicherheitsgehirn, das KI-Coding-Agents an Ihre Regeln bindet
Das Sicherheitsgehirn, das KI-Coding-Agents an Ihre Regeln bindet

SpezialisiertSicherheit auf Binärebene für ausgelieferte Software und Firmware
SpezialisiertSicherheit auf Binärebene für ausgelieferte Software und Firmware
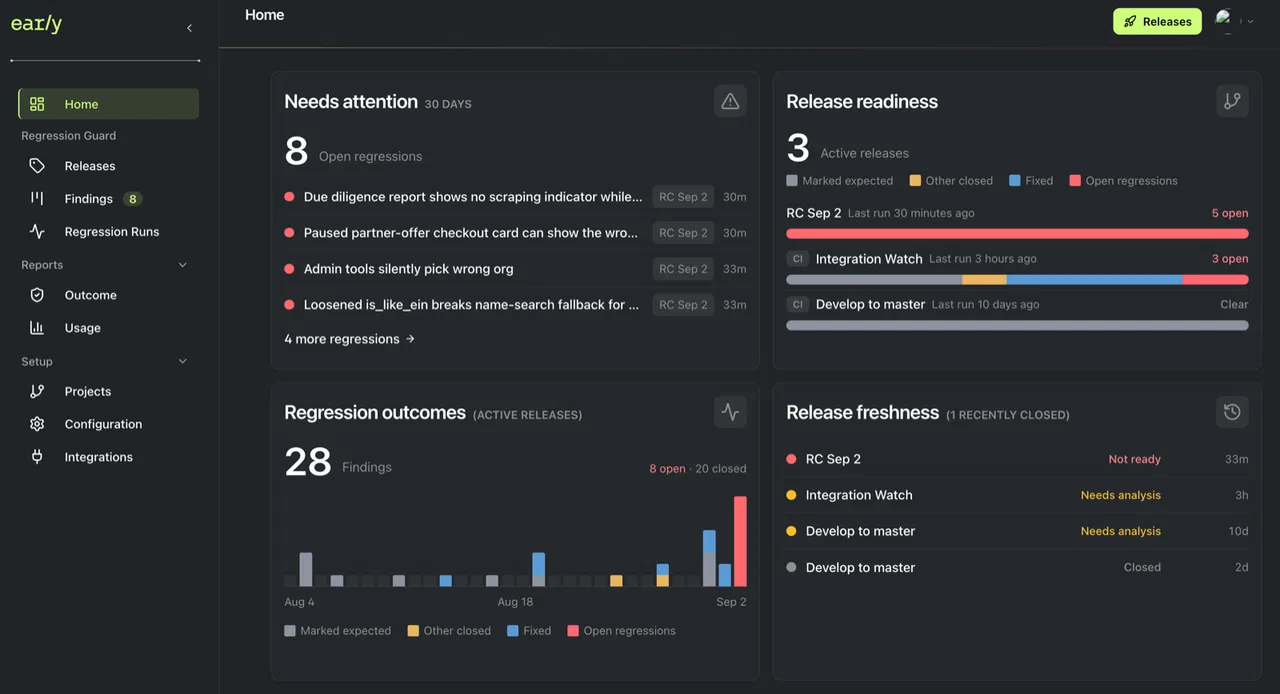
Bugs finden, Fix-PRs erhalten und vor jedem Release die Verifikationsnachweise sehen
Bugs finden, Fix-PRs erhalten und vor jedem Release die Verifikationsnachweise sehen