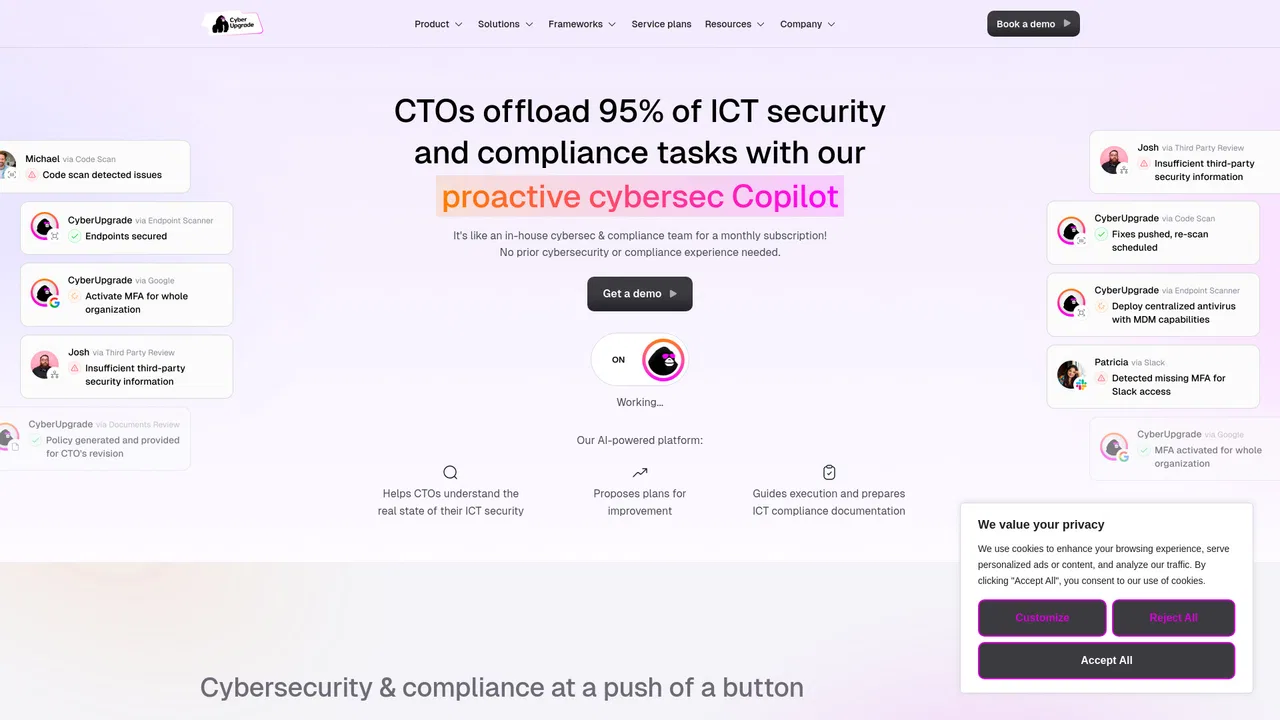
Copla – die früher als Cyber Upgrade vermarktete Plattform – ist ein Governance-, Risk- und Compliance-System (GRC), das speziell für Unternehmen unter strenger Finanz- und Informationssicherheitsregulierung gebaut wurde. Statt Tabellen, geteilte Laufwerke und Erinnerungsmails zu jonglieren, führen Teams ihre Register, Controls, Nachweise, Anbieterbewertungen und Richtliniendokumente in einem System of Record. Automatisierung übernimmt die repetitive Nachweiserhebung und das Cross-Mapping zwischen Frameworks, sodass dieselbe Arbeit DORA, NIS2, ISO 27001 oder SOC 2 erfüllt, statt für jede Vorgabe neu entstehen zu müssen.
Die KI-Ebene greift dort, wo das Dokumentenvolumen der eigentliche Engpass ist. Der AI Compliance Assistant verwandelt strukturierte Antworten darüber, wie Ihre Organisation tatsächlich arbeitet, in Richtlinienentwürfe und Registereinträge, während ein CISO-Team genau die Nachweise prüft, die Auditors sehen werden. Genau diese Kombination ist das Hauptunterscheidungsmerkmal: kein Chatbot, der an eine Compliance-Checkliste geschraubt wurde, aber auch keine reine Beratung. Die Software verfolgt Status, Verantwortlichkeiten und Änderungshistorie, die Spezialisten interpretieren, was die jeweilige Vorgabe für Ihr Geschäft bedeutet.
Besonders sichtbar ist Copla im europäischen Finanzsektor, wo DORA und verwandte Anforderungen die Roadmap dominieren. Die Unterstützung für das DORA-Register of Information – mit EBA-konformer Struktur, vollständiger Änderungshistorie und XBRL-CSV-Export – ist eines der klarsten Beispiele für eine Fähigkeit, die für eine konkrete regulatorische Frist gebaut wurde statt für generisches Compliance-Marketing. Das Unternehmen nennt über 50 Frameworks und deckt unter anderem DORA, NIS2, ISO 27001, SOC 2, PS26/2, PCI DSS, Cyber Essentials und CRA ab.