01
757,5 mil/mes
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades
Revisión de código con IANota editorial: 4.4Freemium+9,6 %

757,5 mil/mes+9,6 %
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades
Freemium
Audita el código generado por IA: alucinaciones, fallos de seguridad y errores antes de publicar
Es la valoración de nuestro equipo editorial sobre 5, no una media de opiniones de usuarios. Los puntos de vista de esta página los redacta una IA a partir de lo que sabemos del producto. No son reseñas de clientes.
Según la telemetría de OpenAITools.app verificada el 2026-11-11, aiCode.fail (aicode.fail) es una plataforma de IA indexada en Verificador con IA que genera 0 visitas mensuales con una variación de tráfico intermensual de +0 (0 %). Su principal mercado geográfico es Global (— de cuota de tráfico), y opera con un modelo de precios Prueba gratuita, De pago. Entre las principales alternativas competidoras por volumen mensual se incluyen Aikido Security (757,49 mil visitas/mes), Command Code (2,36 M visitas/mes), EarlyAI (4,56 mil visitas/mes).
Detectó un bug que Claude metió sin que me diera cuenta.
¡Increíble!
Falta extensión para VS Code.
Perspectivas sintetizadas por IA a partir de la inspección del sitio, precios y comparativas de categoría; no son testimonios individuales de clientes.
Un modelo dedicado revisa el código generado fuera del contexto original del chat, donde los asistentes rara vez ven sus propios errores.
Las auditorías señalan patrones relevantes para la seguridad, como el manejo inseguro de entradas, secretos o dependencias.
Los hallazgos apuntan a lógica sospechosa y fallos probables para corregirlos antes de que se acumulen en commits posteriores.
El verificador es agnóstico al modelo, así que la salida de cualquier asistente o agente de código se audita en el mismo espacio de trabajo.
Trabajas en un editor Monaco familiar y tu código nunca se compila, lo que mantiene la auditoría ligera y rápida.
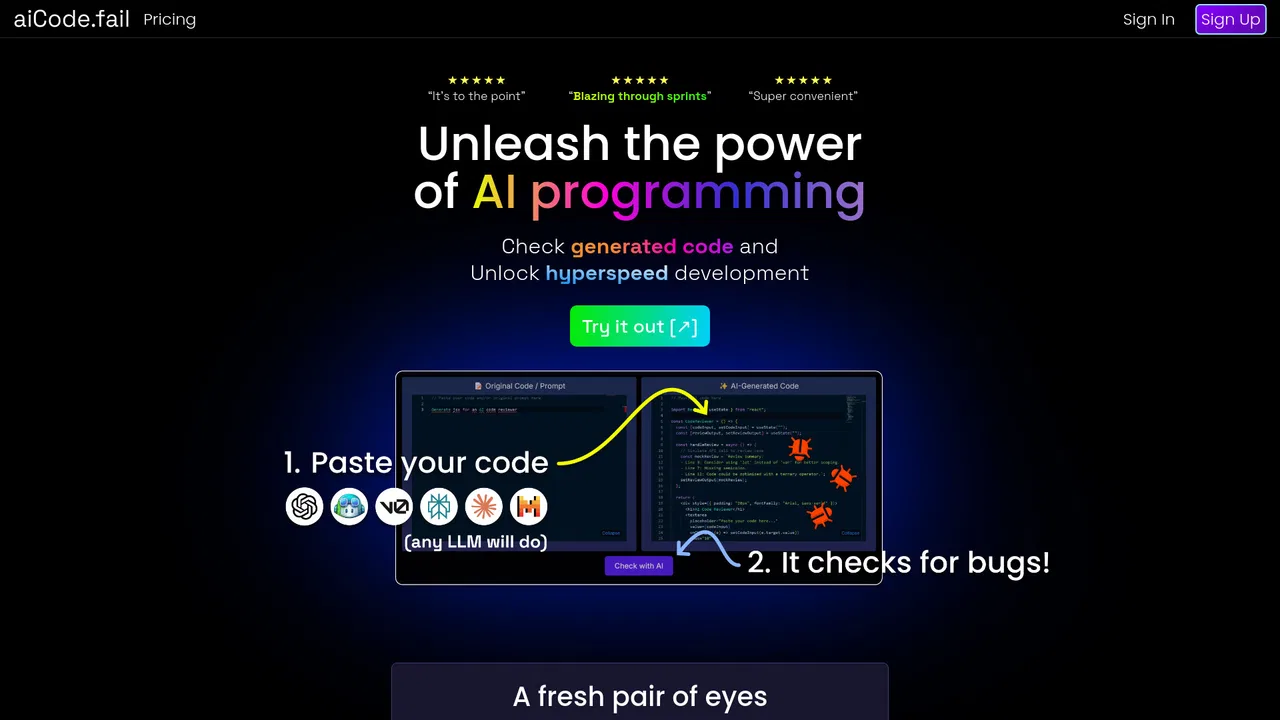
aiCode.fail aborda un fallo muy conocido: los asistentes de código con IA producen con total seguridad código que en realidad no funciona. Como el modelo que escribió un fragmento tiende a pasar por alto sus propios errores, la herramienta adopta un enfoque deliberadamente distinto. Analiza tu código fuera del contexto del chat original, lo que le da una perspectiva fresca y más probabilidades de detectar contradicciones, API inventadas o patrones inseguros.
El flujo de trabajo gira en torno a un editor Monaco en el navegador. Pegas o escribes el código generado, solicitas una auditoría y revisas los resultados, agrupados en tres temas: detección de alucinaciones, exposición de seguridad y apoyo a la depuración. El servicio afirma funcionar con cualquier lenguaje de programación, ser compatible con todos los LLM principales y no compilar nunca tu código: el análisis es estático, así que nada tiene que compilarse ni ejecutarse antes de recibir comentarios. Esto lo hace adecuado como punto de control rápido entre generar el código y confirmarlo.
El precio es sencillo. Un plan gratuito permite probar el verificador con un número limitado de auditorías. Los planes de pago eliminan ese límite: el plan anual se anuncia en torno a 5 $ al mes con un ahorro del 40 % respecto al mensual, y el mensual en unos 9 $ al mes, ambos con prueba de 14 días y copia instantánea de resultados. El producto aparece en Product Hunt y está dirigido a desarrolladores que se apoyan en asistentes de IA durante los sprints.
Audita rápidamente un fragmento que acaba de producir un asistente antes de confirmarlo y construir sobre él.
Pega código generado que no conoces para detectar funciones inventadas, patrones inseguros y errores de lógica al revisar cambios de un compañero o de un agente.
Audita ejemplos de integración sugeridos por el asistente para detectar validaciones faltantes o valores por defecto inseguros antes de producción.
Añade una auditoría automática de código IA a tu flujo para reducir el tiempo dedicado a defectos evitables durante los sprints.
Comparación de telemetría lado a lado de herramientas de IA competidoras en la misma categoría principal
| Posición | Herramienta de IA | Visitas mensuales | Crecimiento intermensual | Cuota de tráfico directo | Precios | Comparativa directa |
|---|---|---|---|---|---|---|
| ● | aiCode.fail | 0 | 0 % | — | Prueba gratuita, De pago | Actual |
| 1 | Aikido Security | 757,49 mil | +9,6 % | 40% directo | Freemium | vs Aikido Security |
| 2 | Command Code | 2,36 M | -12,1 % | 74% directo | Freemium, Precio a consultar | vs Command Code |
| 3 | EarlyAI | 4,56 mil | +9,2 % | 39% directo | Freemium, De pago | vs EarlyAI |
| 4 | CodeReviewBot.AI | 2,52 mil | +97,1 % | 40% directo | Freemium, Prueba gratuita, De pago, Precio a consultar | vs CodeReviewBot.AI |
| 5 | CodeThreat | 674 | -70,5 % | 41% directo | Freemium, Precio a consultar | vs CodeThreat |
| 6 | Hacktron | 125,53 mil | -40,9 % | 28% directo | Freemium, De pago, Precio a consultar | vs Hacktron |
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades

El agente de programación que aprende tu estilo de código
El agente de programación que aprende tu estilo de código
Encuentra errores, obtén Fix PRs y ve la evidencia de verificación antes de cada lanzamiento
Encuentra errores, obtén Fix PRs y ve la evidencia de verificación antes de cada lanzamiento

Revisión de código con IA automática para cada pull request de GitHub
Revisión de código con IA automática para cada pull request de GitHub
SAST nativo de IA que revisa tus pull requests y recorta el ruido de falsos positivos
SAST nativo de IA que revisa tus pull requests y recorta el ruido de falsos positivos

Seguridad ofensiva nativa de IA: red teaming continuo, pentests white-box y revisión de PR

Revisión de código con IA que entiende todo tu código base
Revisión de código con IA que entiende todo tu código base

Plataforma de orquestación de agentes para todo el ciclo de desarrollo
Plataforma de orquestación de agentes para todo el ciclo de desarrollo

El cerebro de seguridad que mantiene a los agentes de IA dentro de tus reglas
El cerebro de seguridad que mantiene a los agentes de IA dentro de tus reglas

32 escáneres de seguridad en una sola pasada DevSecOps filtrada por IA
32 escáneres de seguridad en una sola pasada DevSecOps filtrada por IA

Una capa de inteligencia que protege el código generado por IA
Una capa de inteligencia que protege el código generado por IA

Pentesting con IA agéntica para aplicaciones web, API y GraphQL