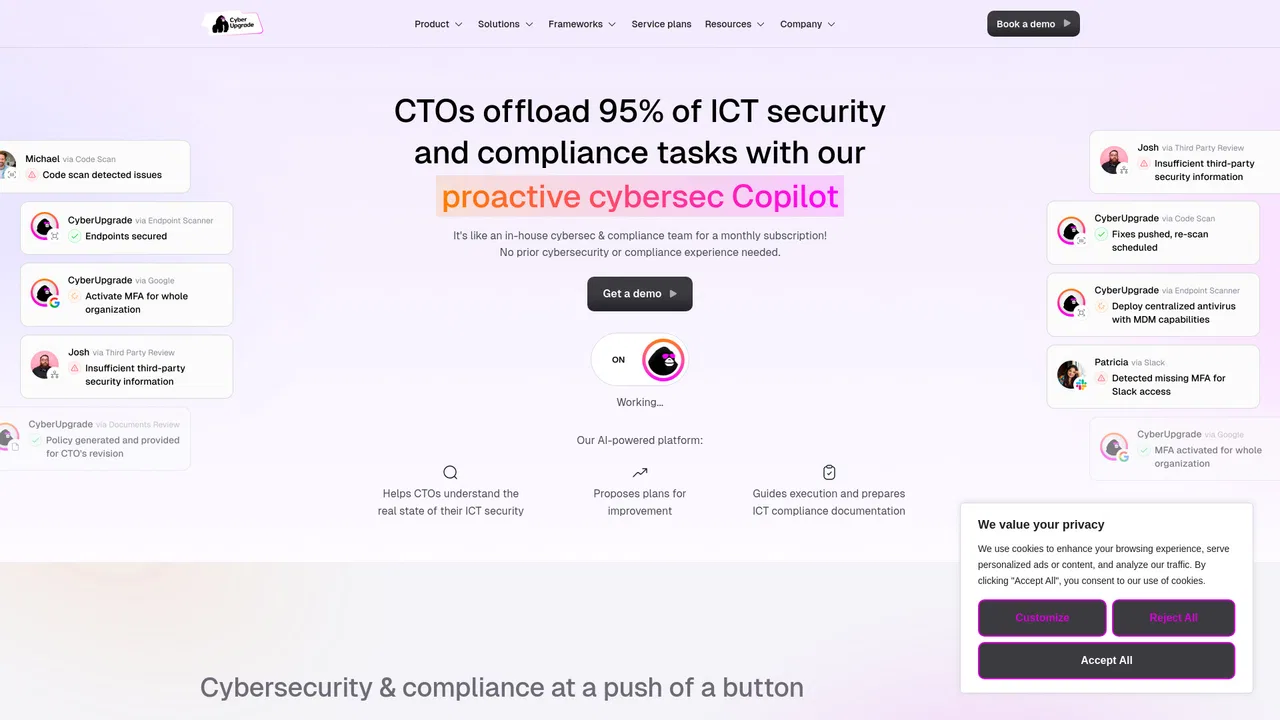
Copla —la plataforma antes comercializada como Cyber Upgrade— es un sistema de gobernanza, riesgo y cumplimiento (GRC) diseñado específicamente para empresas sometidas a una fuerte regulación financiera y de seguridad de la información. En lugar de malabarear con hojas de cálculo, unidades compartidas y correos de recordatorio, los equipos gestionan sus registros, controles, evidencia, evaluaciones de proveedores y políticas en un único sistema de registro. La automatización se encarga de la recogida repetitiva de evidencia y del mapeo cruzado entre marcos, de modo que el mismo trabajo satisface DORA, NIS2, ISO 27001 o SOC 2 en lugar de rehacerse para cada uno.
La capa de IA se aplica donde el volumen documental es el verdadero cuello de botella. El AI Compliance Assistant convierte respuestas estructuradas sobre cómo opera realmente tu organización en borradores de políticas y entradas de registro, mientras un equipo humano de CISO revisa la evidencia que verán los auditores. Esa combinación es el principal diferenciador: no es un chatbot atornillado a una checklist de cumplimiento, ni tampoco una consultora pura. Se sitúa entre ambos, con el software siguiendo estado, responsabilidad e historial de cambios, y los especialistas interpretando qué significa cada marco para tu negocio concreto.
Copla es especialmente visible en los servicios financieros europeos, donde DORA y requisitos afines dominan la hoja de ruta. Su soporte para el DORA Register of Information —con estructura alineada con EBA, historial completo de cambios y exportación XBRL-CSV— es uno de los ejemplos más claros de una capacidad construida para un plazo regulatorio concreto y no para marketing genérico de cumplimiento. La compañía declara más de 50 marcos y cubre, entre otros, DORA, NIS2, ISO 27001, SOC 2, PS26/2, PCI DSS, Cyber Essentials y CRA.