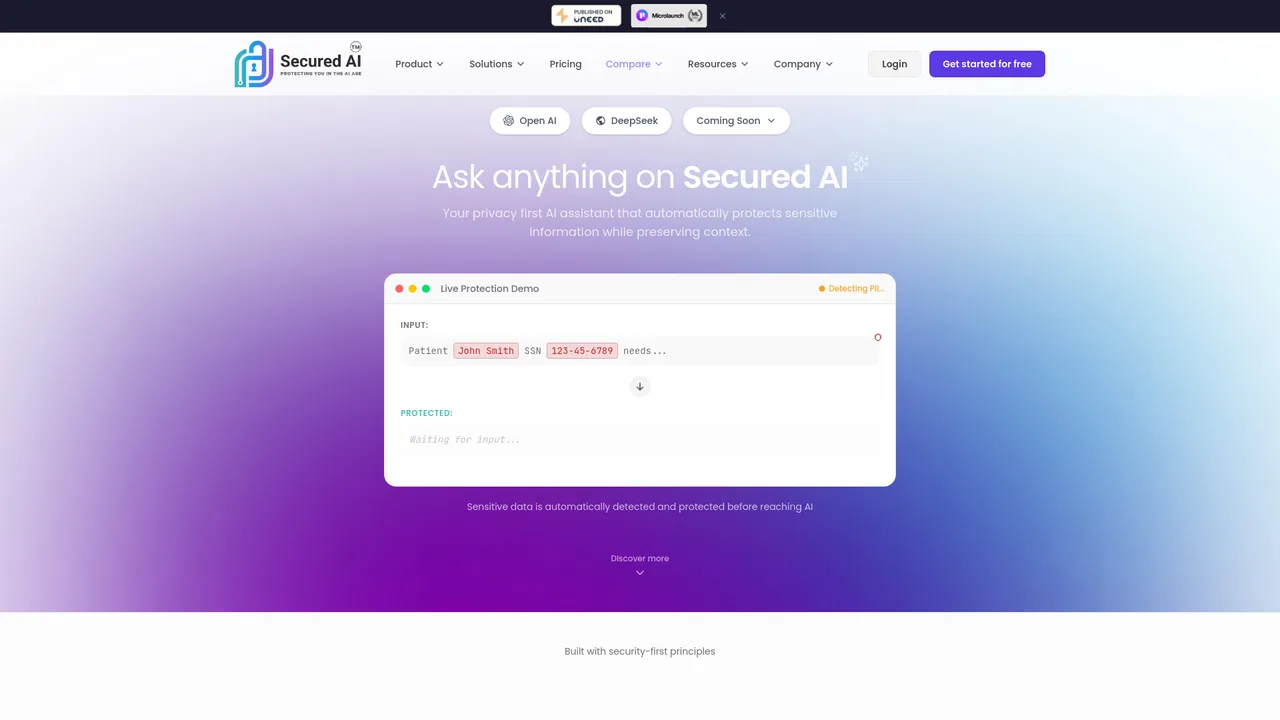
SecuredAI ataca un problema muy concreto: la gente pega información sensible en los chats de IA y esa información sale de su control. La plataforma revisa cada prompt, detecta patrones sensibles reconocidos —nombres, correos, teléfonos, nombres de organizaciones, números de cuenta e identificadores, más los patrones personalizados que definas— y los sustituye por marcadores neutros como [PERSON_A] o [EMAIL_1] antes de enviar la petición. El modelo sigue viendo suficiente estructura para dar una respuesta útil.
Lo que diferencia a SecuredAI de las herramientas de enmascaramiento más simples es lo que ocurre cuando vuelve la respuesta. La mayoría de los flujos de redacción te dejan ante un texto lleno de bloques [REDACTED]. La bóveda de conocimiento cero de SecuredAI guarda tus valores reales cifrados en tu propio dispositivo bajo una clave maestra que el proveedor nunca almacena, y los restaura localmente para que la respuesta final se lea con normalidad. SecuredAI nunca ve ni conserva los datos sensibles subyacentes.
Se dirige claramente a entornos regulados y sensibles a la seguridad —sanidad, servicios financieros, ámbito legal y grandes empresas— donde los equipos quieren la productividad de la IA pero no pueden arriesgarse a exponer datos protegidos. Funciona como asistente en el navegador, con soporte para OpenAI y DeepSeek hoy y más modelos anunciados. Puedes probar una demo de protección en vivo en el sitio antes de decidirte, y hay un plan gratuito sin tarjeta de crédito. SecuredAI es operado por Mayhem Development LLC.